Integrationen
Einmal verbinden, überall nutzen
Ein Zugang erledigt alles, was er kann: Ein Cloud-Token erstellt Server und verwaltet DNS, eine Git-Verbindung legt Deploy-Keys und Webhooks an, ein Bucket nimmt deine Backups auf. Jeder Token wird vor dem Speichern geprüft und verschlüsselt abgelegt.
Alle Verbindungen auf einer Seite
Einstellungen → Integrationen listet deine Cloud- und DNS-Konten, Git-Konten und Backup-Speicher, jeweils mit Läuft oder Funktioniert nicht und wofür der Zugang genutzt wird. Owner und Administratoren verbinden Konten; jedes Mitglied sieht, was verbunden ist.
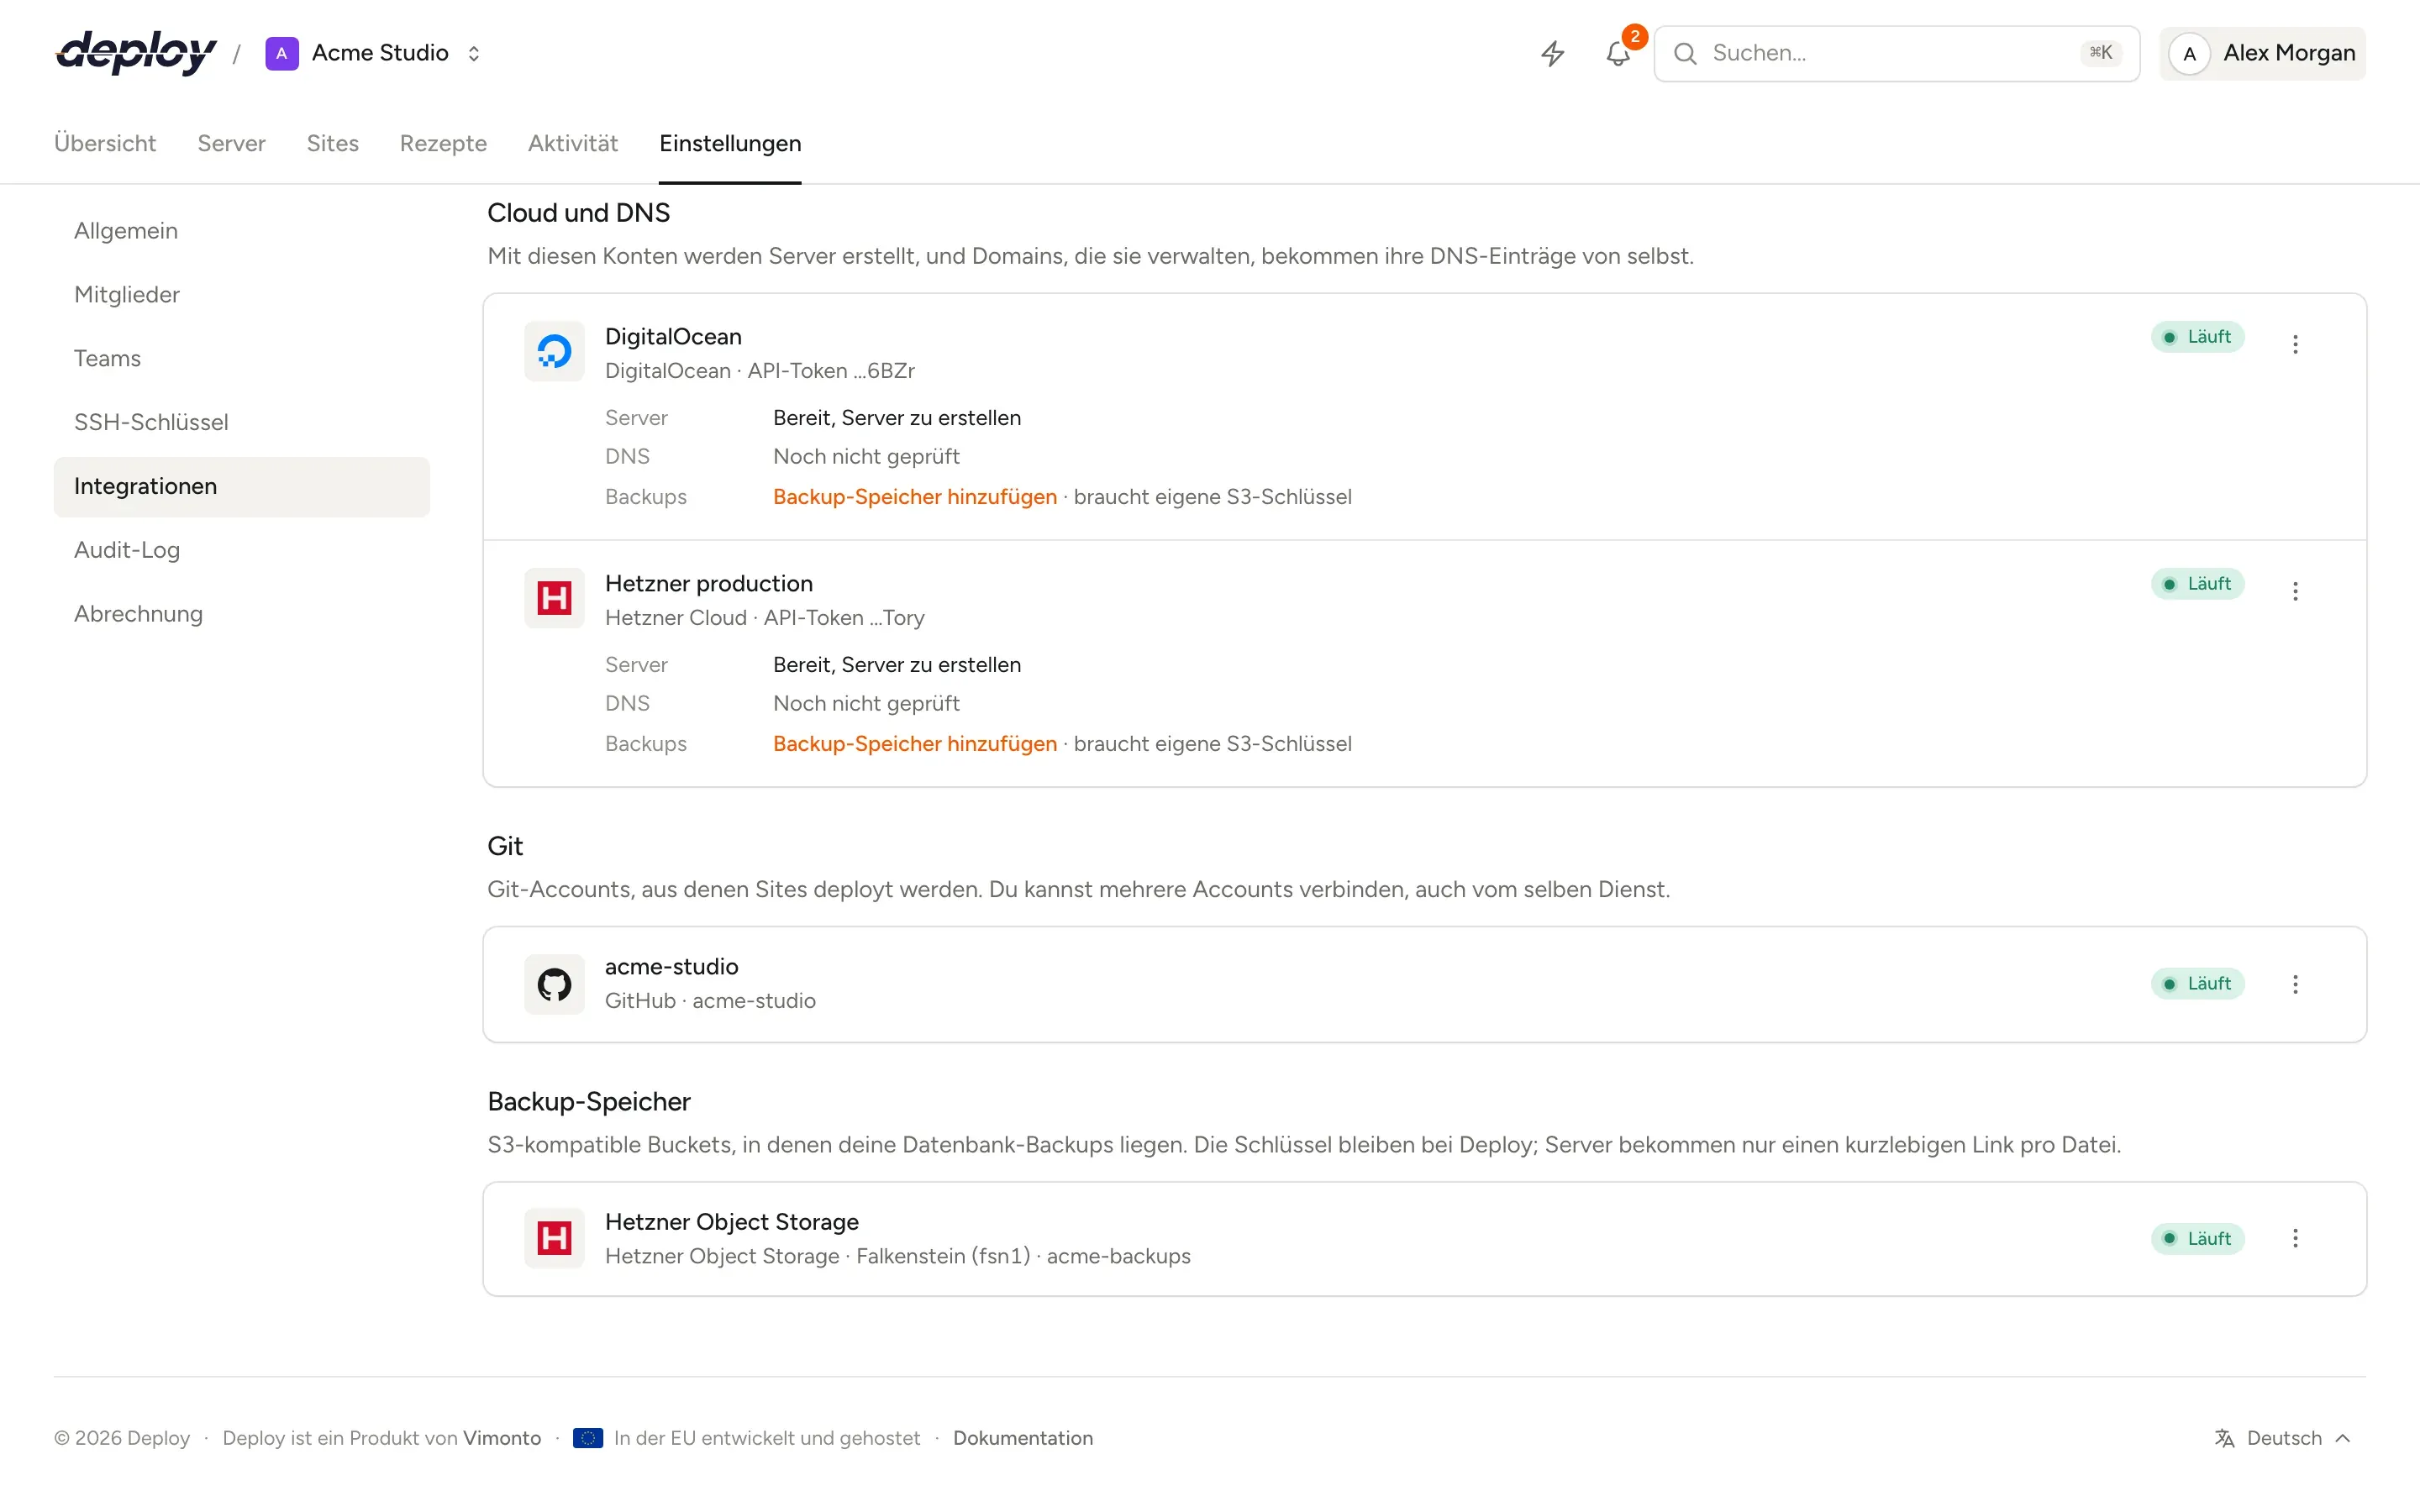
Cloud und DNS
Cloud-Anbieter, die Server erstellen und Domains verknüpfen
Regionen, Größen und Preise kommen live vom Anbieter. Verbinde mehrere Konten, auch beim selben Anbieter, etwa ein Projekt pro Kunde.
Hetzner Cloud
Server in Deutschland, Finnland, den USA und Singapur, DNS sowie Hetzner Object Storage für Backups. Verbinde mit einem API-Token mit Lese- und Schreibrechten.
Hetzner CloudDigitalOcean
Droplets in Amsterdam, Frankfurt, London und weltweit, DNS sowie Spaces für Backups. Per API-Token oder OAuth.
DigitalOceanVultr
Cloud Compute an vielen Standorten, darunter Amsterdam, und DNS. Verbinde mit einem API-Key.
VultrAkamai (Linode)
Linodes, unter anderem in Amsterdam und Frankfurt, private Netzwerke über VPCs und DNS. Per API-Token oder OAuth.
AkamaiAmazon Web Services
EC2-Instanzen in jeder AWS-Region mit fester Elastic IP, Route 53 für DNS und Amazon S3 für Backups. Verbindung per IAM-Access-Key.
Amazon Web ServicesGoogle Cloud
Compute-Engine-VMs in jeder Google-Cloud-Region mit statischer Adresse und Cloud DNS. Verbindung per Service-Account-Key.
Google CloudCloudflare
Nur DNS, dazu R2 für Backups. Einträge werden als „DNS only“ angelegt, nicht über den Proxy, damit Zertifikate und Besucheradressen funktionieren.
Jeder andere Anbieter
Verbinde jeden Server mit Ubuntu 24.04 oder 26.04 mit einem Befehl als eigenen VPS. Kein Anbieterkonto nötig.
Server
DNS-Einträge, die sich selbst setzen
Sobald du ein Cloud- oder DNS-Konto verbindest, ruft Vimonto Deploy die Domains ab, die es verwaltet. Fügst du eine dieser Domains zu einer Site hinzu, siehst du die Einträge, die angelegt oder geändert werden. Danach werden sie gesetzt, und sobald sie auflösen, wird ein Let's-Encrypt-Zertifikat angefordert.
Deine Domains liegen bei Cloudflare und deine Server bei Hetzner? Verbinde beide: Jeder Zugang wird für das genutzt, was er verwaltet. Vimonto Deploy merkt sich die Einträge, die es angelegt hat, und entfernt nur diese, wenn du eine Domain oder Site löschst.
Git
GitHub, GitLab und Bitbucket
Wähle beim Anlegen einer Site Repository und Branch aus einer Liste. Das Repository wird dann für dich eingerichtet.
Deploy-Keys nur mit Leserechten
Jede Site bekommt einen eigenen SSH-Schlüssel, der dem Repository als Read-only-Deploy-Key hinzugefügt wird: Server können klonen und pullen, aber nie pushen.
Push-Webhooks
Ein Webhook meldet jeden Push an die Site, sodass Pushes auf ihren Branch deployt werden. Schaltest du ihn ab, wird der Webhook wieder entfernt.
Selbst gehostetes GitLab
Verbinde dein eigenes GitLab über HTTPS mit einem Personal Access Token mit dem Scope
api.Tokens, die sich erneuern
Kurzlebige Access Tokens werden automatisch erneuert, bevor eine Anfrage sie braucht. Alte Deploy-Keys und Webhooks werden aufgeräumt, wenn du das Repository wechselst.
Backup-Speicher
S3-kompatibler Speicher für Datenbank-Backups
Füge einen Bucket einmal hinzu und wähle ihn pro Backup-Zeitplan. Die Schlüssel bleiben bei Vimonto Deploy: Server erhalten nur einen kurzlebigen Link für eine einzelne Datei.
Amazon S3
17 Regionen, von Frankfurt, Zürich und Stockholm bis Virginia, Tokio und São Paulo.
Europäischer Object Storage
Hetzner Object Storage, Scaleway Object Storage, OVHcloud Object Storage und DigitalOcean Spaces in europäischen Regionen.
Cloudflare R2
Gib deine Cloudflare-Account-ID und einen R2-Token mit Lese- und Schreibrechten auf Objekte für den Bucket ein.
Jeder S3-Endpunkt
MinIO, Backblaze B2 oder jeder Speicher, der die S3-API spricht, standardmäßig mit Path-Style-Buckets.
Migration
Wechsel von einem anderen Control Panel
Du verwaltest deine Server schon mit einer anderen Plattform für Serververwaltung? Füge einen API-Token dieser Plattform ein, und Vimonto Deploy liest deine Server und ihre Sites aus. Wähle die Server, die du übernehmen willst: Jeder wird an Ort und Stelle übernommen, nichts wird neu installiert, und deine Domains zeigen weiter auf dieselben Server. Deine Besucher merken nichts.
Vimonto Deploy bringt seinen Schlüssel über die alte Plattform auf den Server und zieht dann Prozesse, Cron-Jobs und Sites nacheinander um, im Release-Layout für Zero-Downtime-Deploys. Nginx-Dateien, Supervisor-Programme und Cron-Jobs der alten Plattform werden nach /root/vimonto-takeover-backup verschoben, nicht gelöscht. Der Token wird nur genutzt, um deine Server auszulesen und ein einziges Zugriffsskript auszuführen.
Fragen zu Integrationen
Brauche ich eine DNS-Integration?
Nein. Ohne sie legst du einen A-Eintrag selbst bei deinem DNS-Anbieter an; der Dialog Einrichten der Domain listet die Einträge auf. Eine Integration spart dir nur diesen Schritt und fordert HTTPS für dich an.
Brauche ich eine Git-Verbindung, um zu deployen?
Nein. Jedes Repository funktioniert über eine eigene Git-URL mit dem Deploy-Key der Site, den du selbst zum Repository hinzufügst. Diese Deploys startest du über die Deploy-URL oder die CLI.
Kann Vimonto Deploy in mein Repository pushen?
Nein. Deploy-Keys werden nur mit Leserechten hinzugefügt, Server können also klonen und pullen, aber nie pushen.
Bekommen meine Server meine Speicherschlüssel?
Nein. Die Schlüssel bleiben verschlüsselt in Vimonto Deploy. Für jeden Upload oder Download erhält der Server einen Link, der für eine Datei und eine Aktion gilt und dann abläuft.
Was passiert, wenn ich ein Cloud-Konto trenne?
Darüber lassen sich keine neuen Server mehr erstellen, und seine Domains erhalten keine DNS-Einträge mehr. Bestehende Server funktionieren weiter, weil alle weitere Arbeit über SSH läuft; sie laufen beim Anbieter weiter, bis du sie dort löschst.
Verwandte Seiten
- Cloud-AnbieterErstelle Server bei Hetzner, DigitalOcean, Vultr, Akamai, AWS oder Google Cloud, oder verbinde einen beliebigen Ubuntu-VPS.
- DeploymentsReleases ohne Downtime, Push to Deploy, Deploy-URLs für die CI und Rollbacks mit einem Klick.
- Datenbanken und BackupsMySQL, MariaDB oder PostgreSQL, Datenbankbenutzer und geplante Backups in deinen eigenen Bucket.
Dein nächster Deploy ist live, bevor dein Kaffee fertig ist.
Erstelle eine Organisation, verbinde einen Server und pushe. Mehr nicht.