Server
Server, für dich eingerichtet, in deinem eigenen Cloud-Konto
Wähle Anbieter, Größe und Rolle. In 5 bis 15 Minuten installiert und sichert die Provisionierung alles, was deine Apps unter Ubuntu 24.04 brauchen, und der Server bleibt deiner: abgerechnet von deinem Anbieter, lauffähig auch ohne uns.
So funktioniert's
Vom Cloud-Token zum aktiven Server in vier Schritten
- 1
Wähle, wo er läuft
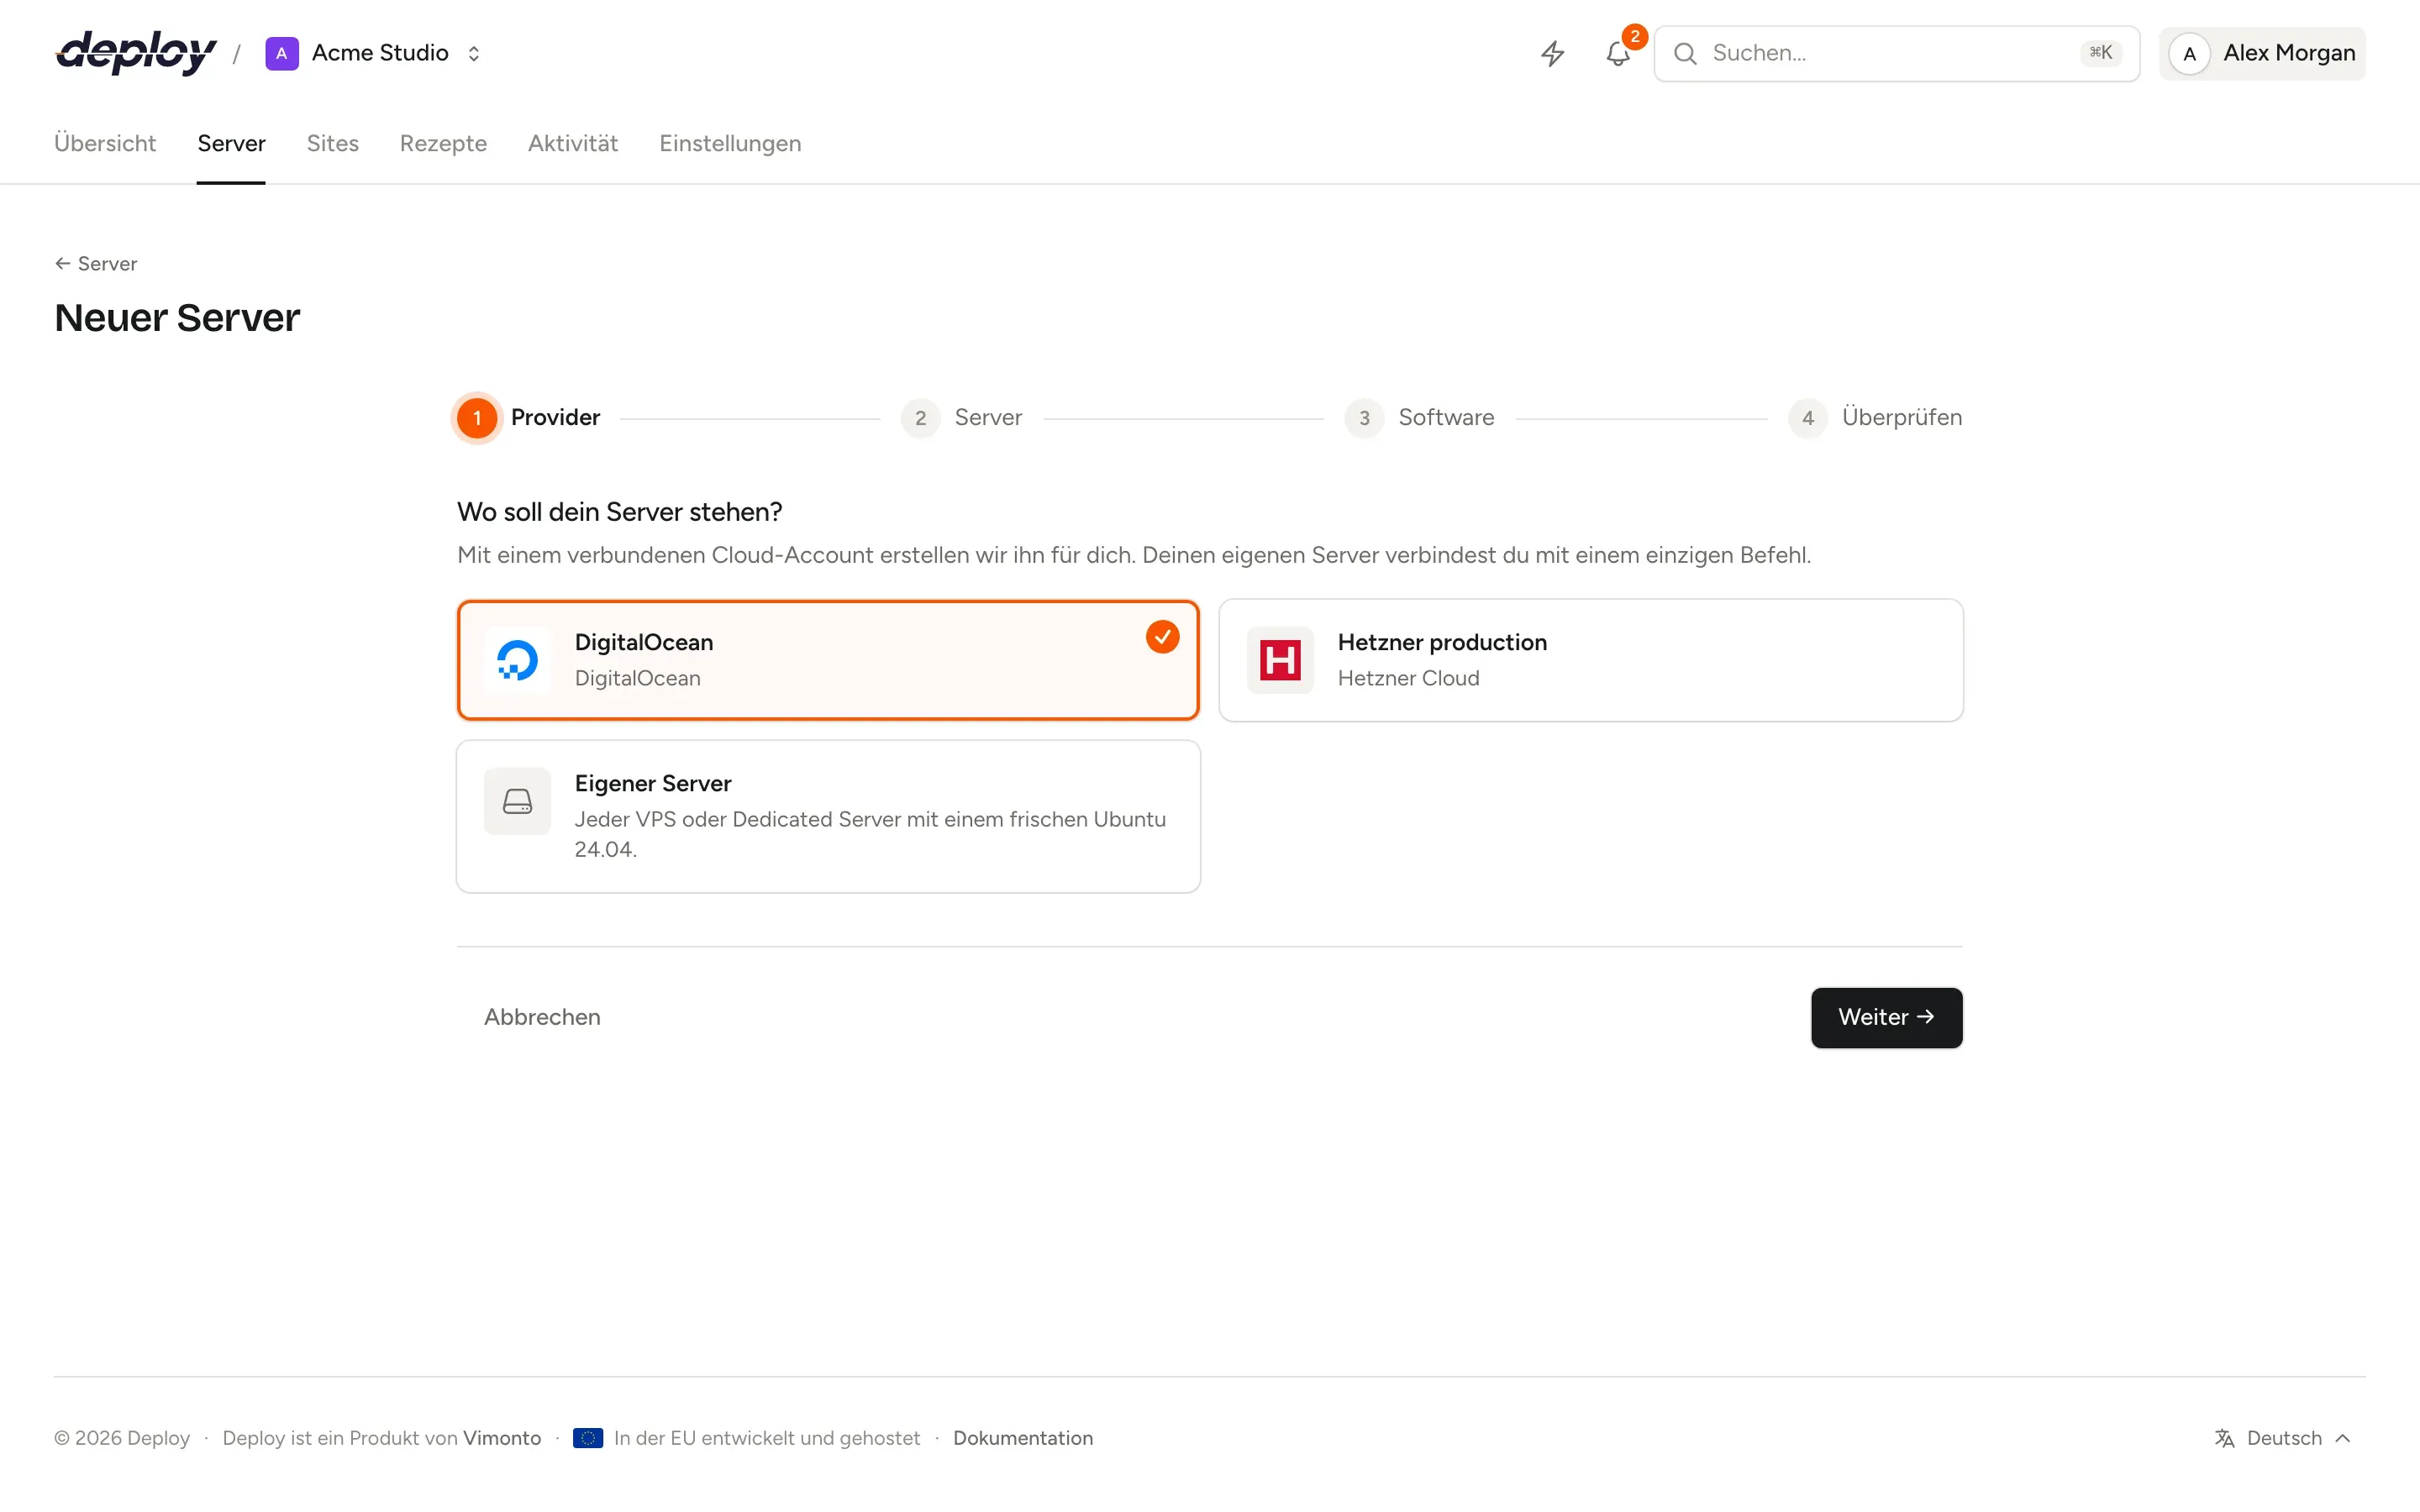
Wähle ein verbundenes Konto bei Hetzner Cloud, DigitalOcean, Vultr, Akamai, AWS oder Google Cloud oder Eigener Server für jede Ubuntu-24.04- oder 26.04-Maschine, die du schon hast.
- 2
Wähle Rolle und Größe
Wähle einen Servertyp, eine Region und eine Größe. Größen und Preise kommen live von deinem Anbieter, und ausverkaufte Größen sind markiert, bevor du wählst.
- 3
Wähle die Software
PHP 8.1 bis 8.5, MySQL, MariaDB oder PostgreSQL und die SSH-Schlüssel, die sich anmelden dürfen. Optional kommt der Server in ein neues oder bestehendes privates Netzwerk.
- 4
Verfolge die Provisionierung live
Jeder Schritt läuft per SSH als Hintergrundaufgabe, mit seiner vollständigen Ausgabe. Schließ die Seite ruhig: Du bekommst eine Nachricht, sobald der Server aktiv ist.
Ein Assistent für jeden Anbieter
Der erste Schritt listet deine verbundenen Cloud-Konten und die Möglichkeit, einen Server anzubinden, den du schon woanders mietest. Die Übersicht am Ende zeigt die monatlichen Kosten bei deinem Anbieter; Vimonto Deploy berechnet pro Server nichts extra.
Servertypen
Ein App-Server oder ein Server für jede Rolle
Starte mit einem App-Server, der alles ausführt. Lagere Datenbanken, Caches, Worker und Suche aus, wenn du wächst, verbunden über ein privates Netzwerk.
App-Server
Nginx, PHP mit Composer, eine Datenbank, Redis, Memcached, Node.js 22 und Supervisor auf einer Maschine. Richtig für die meisten Anwendungen.
Webserver
Nginx, PHP, Node.js und Supervisor ohne Datenbank, um mehrere Webserver hinter einem Load Balancer zu betreiben.
Worker-Server
PHP und Supervisor für Queue-Worker. Die Firewall lässt nur SSH durch, der Server ist also nicht per HTTP erreichbar.
Datenbankserver
MySQL 8.4 oder 8.0, MariaDB 11.4 oder 10.11 oder PostgreSQL 18, 17 oder 16, nur aus deinem privaten Netzwerk erreichbar.
Cache- und Meilisearch-Server
Redis und Memcached oder Meilisearch auf Port 7700 mit generiertem Master-Key, die Ports nur zum privaten Netzwerk hin geöffnet.
Load Balancer
Nginx verteilt eine Domain per Round Robin, wenigsten Verbindungen oder IP-Hash auf deine App-Server, mit Backup-Servern.
Load Balancing
Was die Provisionierung installiert und absichert
Die Provisionierung besteht aus Bash-Schritten, die als root laufen, beim ersten Fehler anhalten und gefahrlos erneut ausgeführt werden können. Schlägt ein Schritt fehl, behebst du die Ursache und wählst Erneut versuchen: Ein Server, der beim Anbieter schon existiert, wird nicht doppelt angelegt, und erledigte Schritte werden übersprungen.
Jeder Server bekommt dieselbe Basis, egal welcher Typ. Danach wird die Software seines Typs installiert: Nginx mit gzip und 64 MB Request-Limit, PHP-FPM mit OPcache und Erweiterungen wie intl, gd, imagick und redis, Node.js 22, deine Datenbank auf UTC, Redis, Memcached, Meilisearch und Supervisor, je nachdem, was die Rolle braucht.
- Ein Systembenutzer
vimontomit generiertem sudo-Passwort, das einmal angezeigt wird - SSH nur mit Schlüsseln; root darf sich mit Schlüssel anmelden, nie mit Passwort
- Die Firewall
ufwblockiert allen eingehenden Verkehr außer SSH, HTTP und HTTPS - fail2ban und tägliche automatische Sicherheitsupdates
- Swap in halber Größe des Arbeitsspeichers (1 bis 4 GB) und Kernel-Tuning
- Ein Monitoring-Agent, der jede Minute berichtet, ohne offenen Port
Nach der Provisionierung
Verwalte den Server, ohne dich anzumelden
PHP-Versionen
Installiere PHP 8.1 bis 8.5 nebeneinander, lege die Standards für Kommandozeile und neue Sites fest, passe Speicher, Uploads und PHP-FPM-Prozesse an und spiele Patch-Releases ein.
Prozesse
Halte Queue-Worker, Horizon oder eine Node.js-App unter Supervisor am Laufen, mit bis zu 64 Instanzen, Live-Status, Neustart-Buttons und den letzten 300 Logzeilen.
Scheduler
Cron-Jobs als Systembenutzer oder root, jede Minute, nachts oder mit eigenem Ausdruck, jeder in einer eigenen Datei in
/etc/cron.d, mit Jetzt ausführen und Log.Services
Sieh, ob Nginx, PHP-FPM, die Datenbank, Redis und Supervisor laufen, starte sie neu, lade sie neu oder starte den ganzen Server neu.
Browser-Terminal
Eine vollwertige SSH-Shell im Browser als Systembenutzer oder root, über ein Einmal-Ticket. Sitzungen werden protokolliert, Tastatureingaben nie.
Server übertragen
Übergib einen Server samt Sites und Datenbanken per E-Mail an eine andere Organisation. Alte Schlüssel, das sudo-Passwort und Deploy-URLs werden bei der Annahme ersetzt.
Jeder Server auf einen Blick
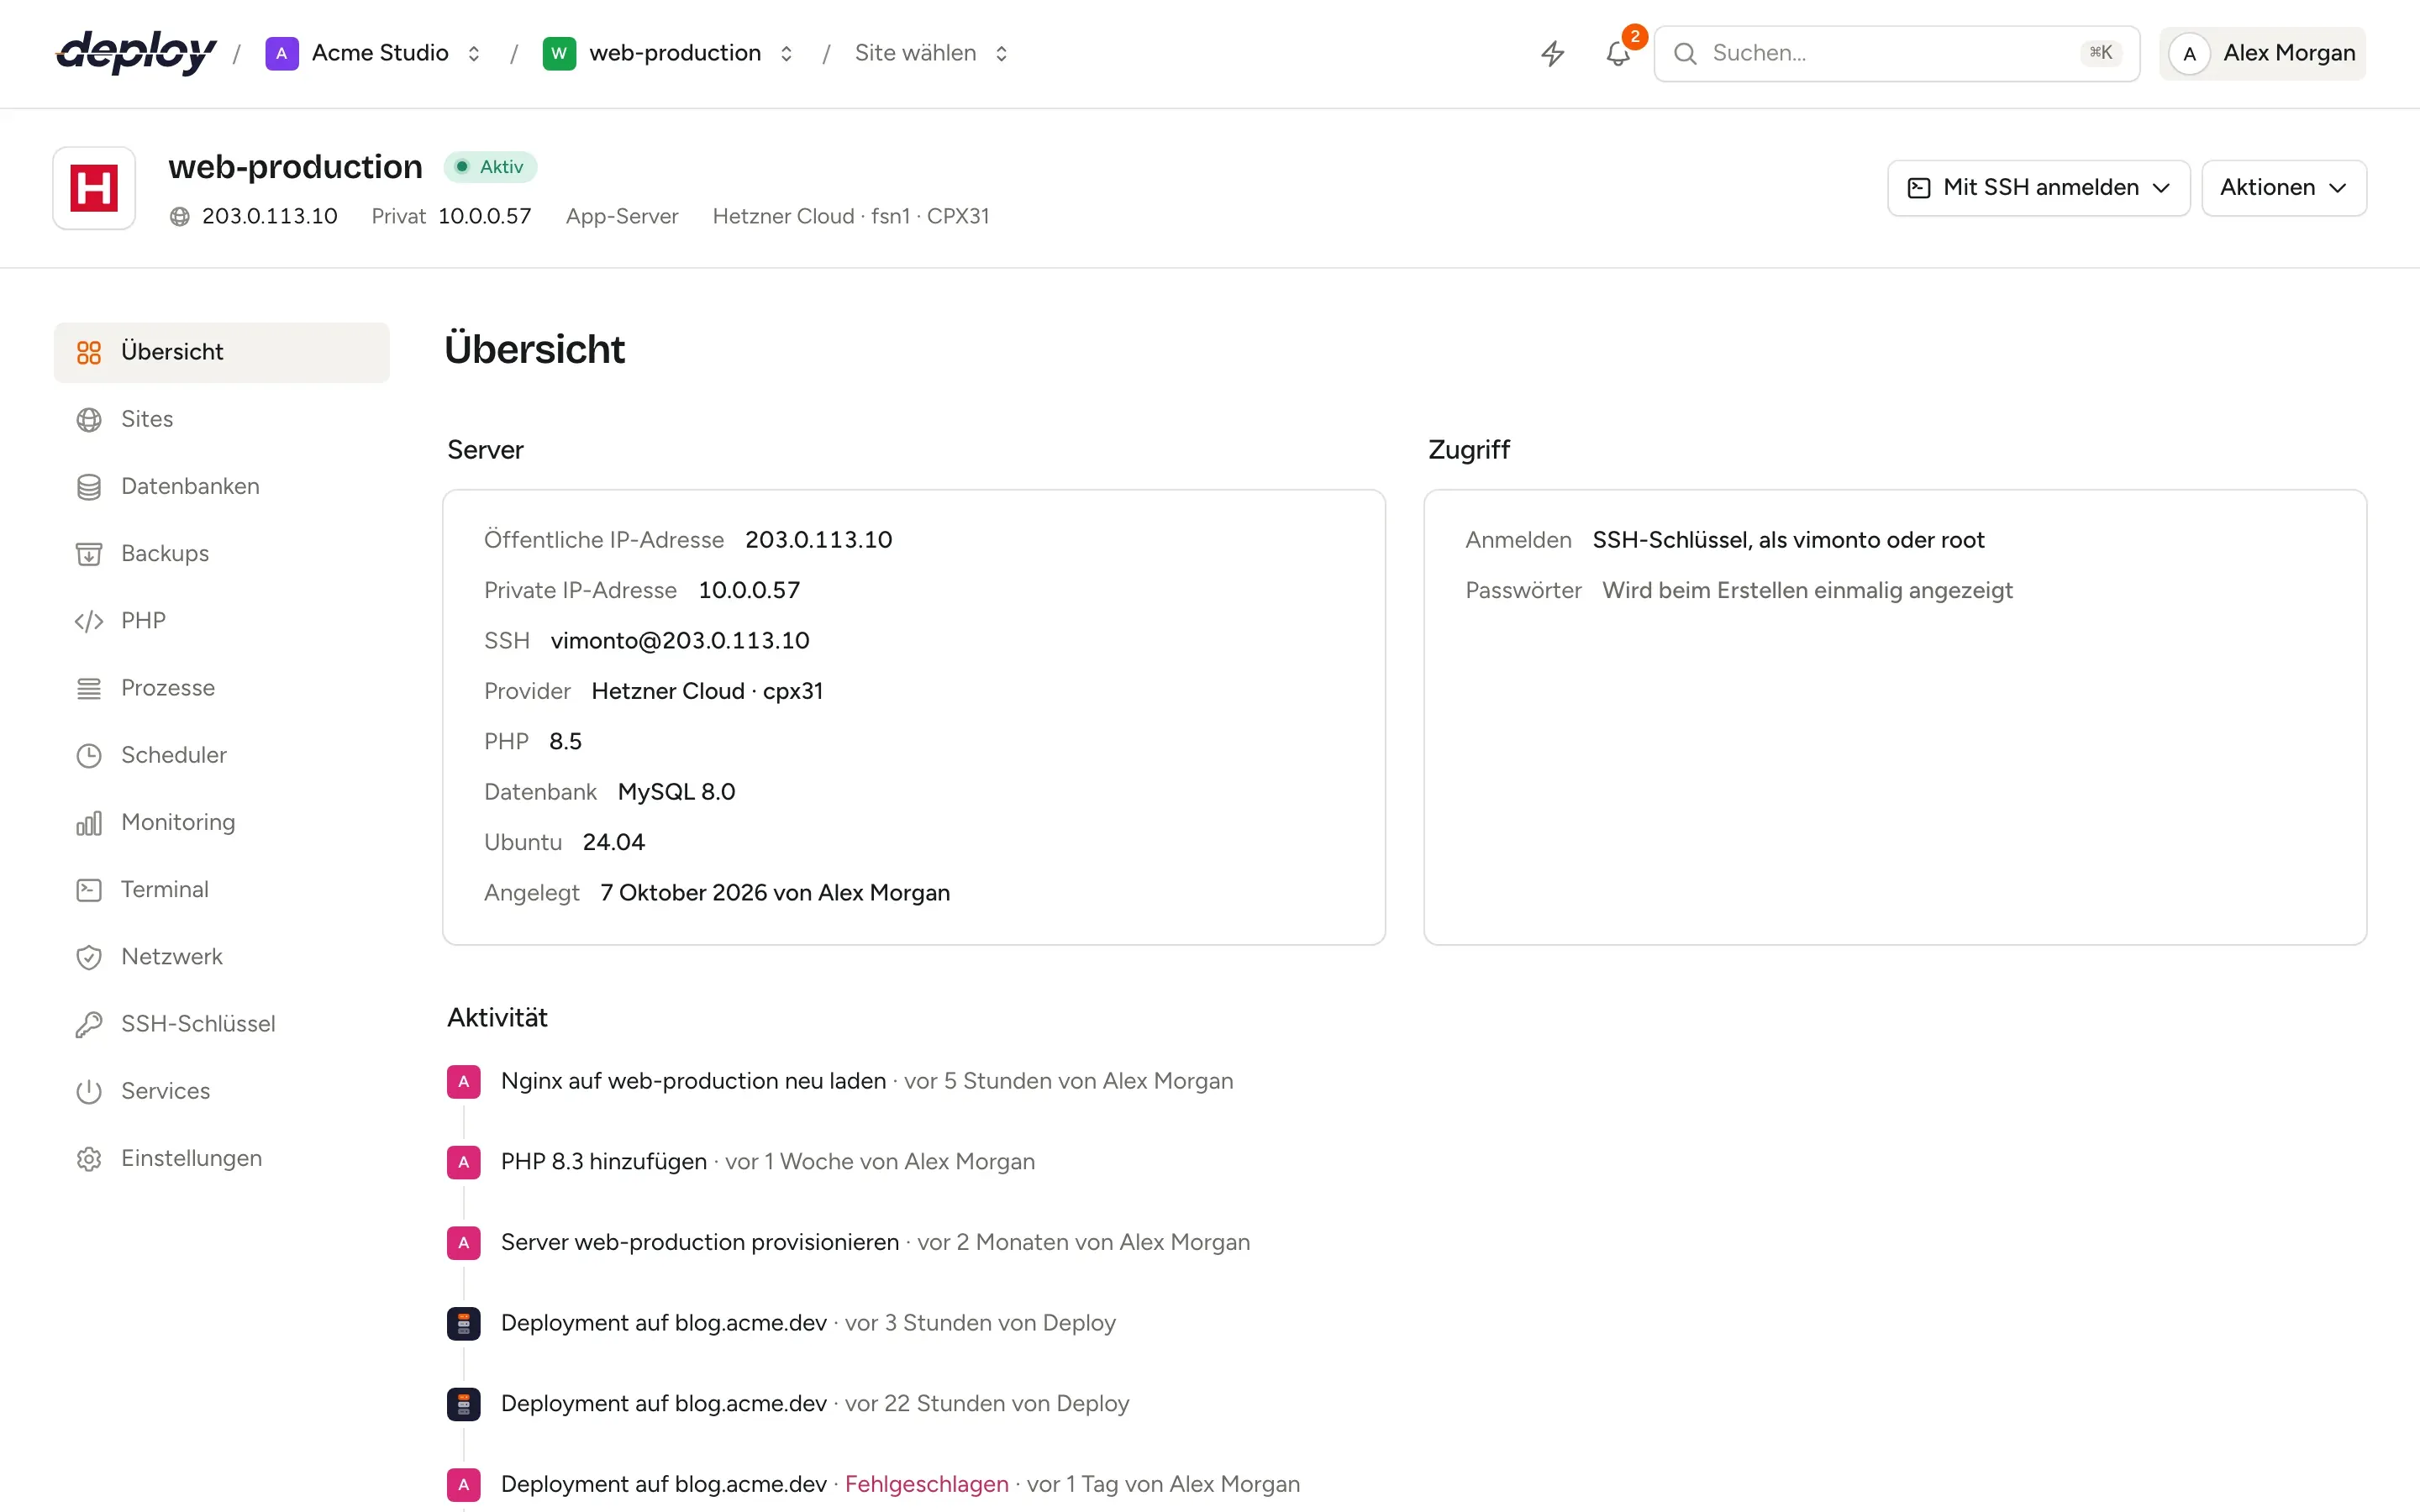
Die Übersicht zeigt öffentliche und private Adresse, den SSH-Login, Anbieter und Größe, die PHP- und Datenbankversionen und eine Zeitleiste mit allem, was auf dem Server passiert ist. Die Seitenleiste zeigt nur die Seiten, die sein Typ braucht.
Bring deinen vorhandenen Server mit
Jeder VPS oder dedizierte Server mit Ubuntu 24.04 oder 26.04 und öffentlicher IP-Adresse funktioniert, bei jedem Hoster. Gib Adresse und SSH-Port ein, führe einen curl-Befehl als root aus, und er wird genauso provisioniert wie ein Server, der bei einem Cloud-Anbieter erstellt wurde: dieselbe Software, dieselbe Sicherheit, dieselben Seiten.
Das Verbindungsskript fügt nur den eigenen öffentlichen Schlüssel des Servers für root hinzu und meldet sich zurück. Hinter NAT werden sowohl der eingegebene SSH-Port als auch der Port, auf dem sshd lauscht, freigegeben, sodass Vimonto Deploy sich nie selbst aussperrt.
Fragen zu Servern
Bei welchen Cloud-Anbietern können Server erstellt werden?
Hetzner Cloud, DigitalOcean, Vultr, Akamai (Linode), Amazon Web Services (EC2) und Google Cloud (Compute Engine). Verbinde einen API-Token (bei AWS einen Access Key, bei Google Cloud einen Service-Account-Key) oder, wo eingerichtet, OAuth bei DigitalOcean und Akamai. Jeder andere Anbieter funktioniert über einen eigenen VPS. Siehe Cloud-Anbieter.
Wie lange dauert es, einen Server einzurichten?
Meist 5 bis 15 Minuten von Server anlegen bis zum aktiven Server. Den Großteil davon brauchen das Ubuntu-Update und die Installation der Datenbank.
Kostet jeder Server extra?
Nein. Dein Anbieter rechnet den Server zu seinem normalen Preis über dein eigenes Konto ab. Vimonto Deploy kostet einen Preis pro Organisation; siehe Preise.
Was passiert mit meinen Servern, wenn ich Vimonto Deploy nicht mehr nutze?
Sie laufen weiter. Es sind ganz normale Ubuntu-Maschinen in deinem eigenen Konto, und deine Sites funktionieren auch ohne Vimonto Deploy.
Kann ich mich mit meinem eigenen SSH-Client anmelden?
Ja. Füge deinen öffentlichen Schlüssel deinem Konto oder der Organisation hinzu und melde dich als vimonto oder root an. Passwort-Logins sind deaktiviert.
Ändert Vimonto Deploy meinen Server nach der Provisionierung?
Nur wenn du oder ein Deploy etwas ändert, dazu kommen die automatischen Sicherheitsupdates von Ubuntu und zwei Standard-Cron-Jobs: Composer nachts aktualisieren und wöchentlich ungenutzte Pakete aufräumen.
Verwandte Seiten
- DeploymentsReleases ohne Downtime, Push to Deploy, Deploy-URLs für die CI und Rollbacks mit einem Klick.
- MonitoringServermetriken jede Minute, Uptime-Checks, Alarme per E-Mail und Heartbeats für geplante Jobs.
- Cloud-AnbieterErstelle Server bei Hetzner, DigitalOcean, Vultr, Akamai, AWS oder Google Cloud, oder verbinde einen beliebigen Ubuntu-VPS.
Dein nächster Deploy ist live, bevor dein Kaffee fertig ist.
Erstelle eine Organisation, verbinde einen Server und pushe. Mehr nicht.