Serveurs
Des serveurs configurés pour vous, dans votre propre compte cloud
Choisissez un fournisseur, une taille et un rôle. En 5 à 15 minutes, le provisionnement installe et sécurise sur Ubuntu 24.04 tout ce dont vos apps ont besoin, et le serveur reste à vous : facturé par votre fournisseur, il tourne sans nous.
Comment ça marche
D’un jeton cloud à un serveur actif en quatre étapes
- 1
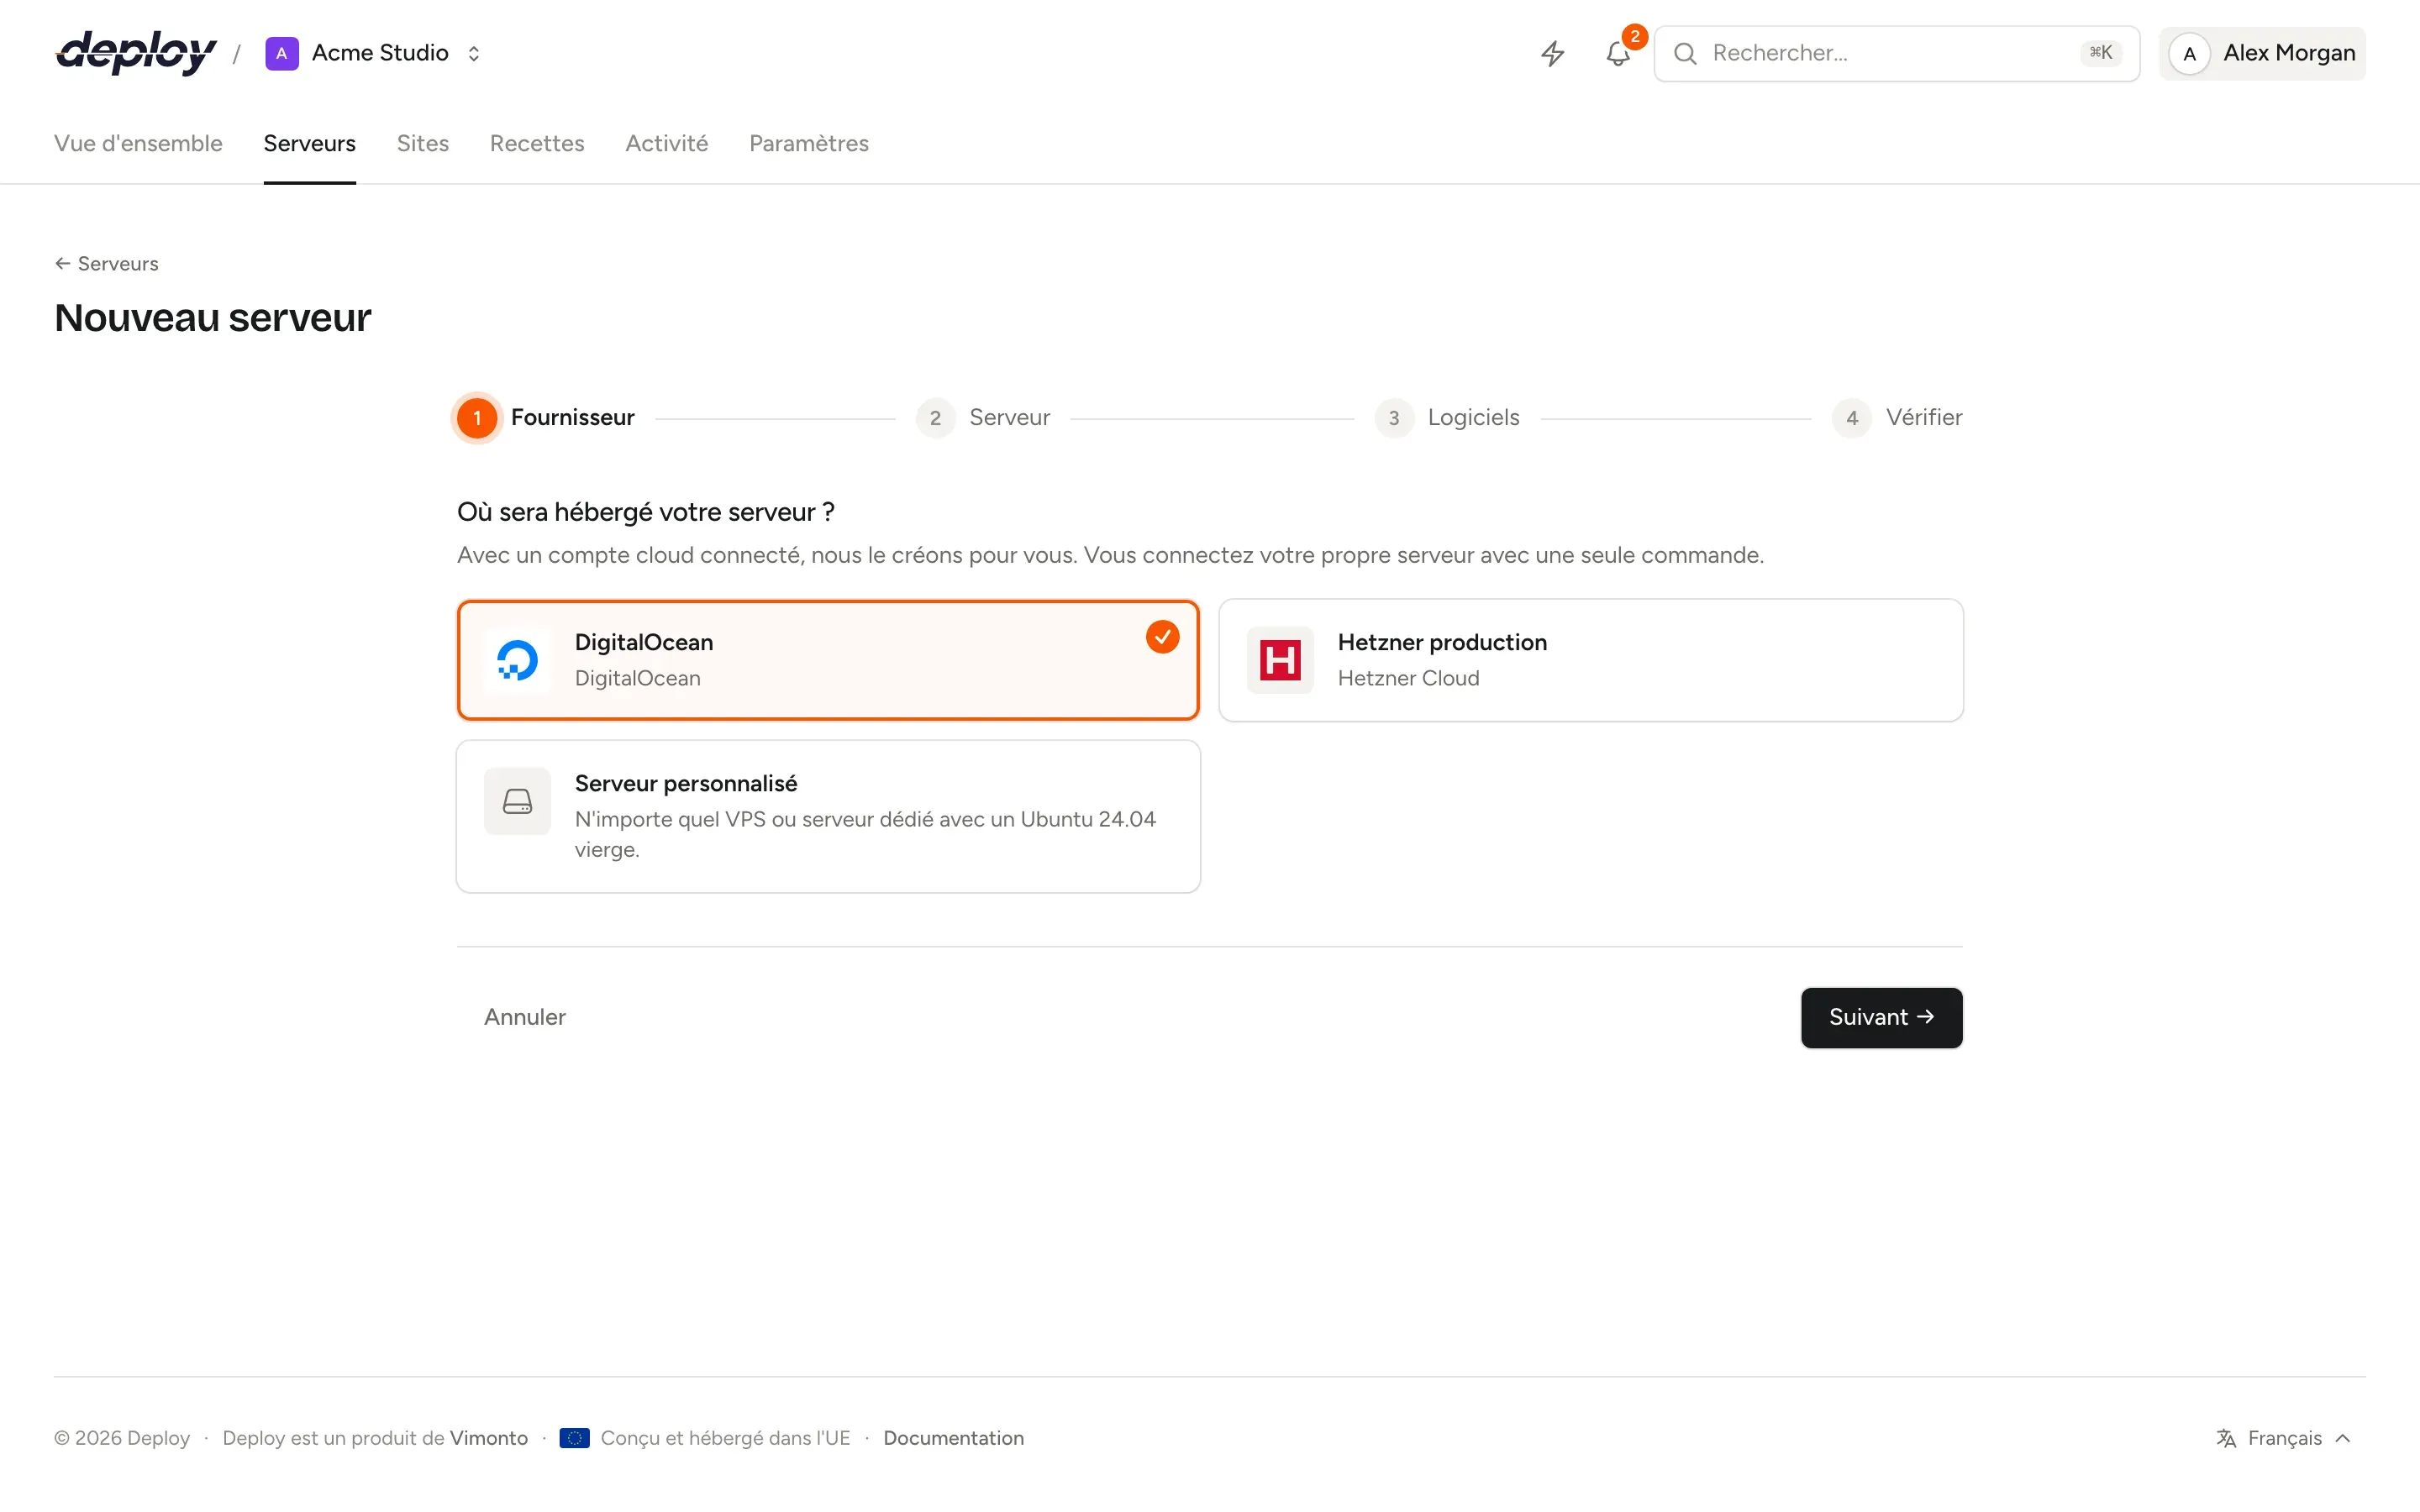
Choisissez où il tourne
Choisissez un compte Hetzner Cloud, DigitalOcean, Vultr, Akamai, AWS ou Google Cloud connecté, ou Serveur personnalisé pour n’importe quelle machine Ubuntu 24.04 ou 26.04 que vous avez déjà.
- 2
Choisissez son rôle et sa taille
Choisissez un type de serveur, une région et une taille. Tailles et prix arrivent en direct de votre fournisseur, et les tailles épuisées sont signalées avant que vous choisissiez.
- 3
Choisissez les logiciels
PHP 8.1 à 8.5, MySQL, MariaDB ou PostgreSQL, et les clés SSH autorisées à se connecter. Placez éventuellement le serveur dans un réseau privé, nouveau ou existant.
- 4
Suivez le provisionnement en direct
Chaque étape s’exécute via SSH en tâche d’arrière-plan, avec sa sortie complète. Fermez la page si vous voulez : vous recevez un message quand le serveur est actif.
Un seul assistant pour tous les fournisseurs
La première étape liste vos comptes cloud connectés et l’option de connecter un serveur que vous louez déjà ailleurs. Le récapitulatif affiche le coût mensuel chez votre fournisseur ; Vimonto Deploy ne facture rien de plus par serveur.
Types de serveurs
Un seul serveur d’application, ou un serveur par rôle
Commencez avec un serveur d’application qui fait tout tourner. Séparez bases de données, caches, workers et recherche au fil de votre croissance, reliés par un réseau privé.
Serveur d’application
Nginx, PHP avec Composer, une base de données, Redis, Memcached, Node.js 22 et Supervisor sur une seule machine. Idéal pour la plupart des applications.
Serveur web
Nginx, PHP, Node.js et Supervisor sans base de données, pour faire tourner plusieurs serveurs web derrière un load balancer.
Serveur worker
PHP et Supervisor pour les queue workers. Le pare-feu n’autorise que SSH : il n’est pas joignable en HTTP.
Serveur de base de données
MySQL 8.4 ou 8.0, MariaDB 11.4 ou 10.11, ou PostgreSQL 18, 17 ou 16, joignable uniquement depuis votre réseau privé.
Serveurs de cache et Meilisearch
Redis et Memcached, ou Meilisearch sur le port 7700 avec une clé maître générée, avec leurs ports ouverts au seul réseau privé.
Load balancer
Nginx répartit un domaine sur vos serveurs d’application en tourniquet, au moins de connexions ou par hachage IP, avec des serveurs de secours.
Répartition de charge
Ce que le provisionnement installe et sécurise
Le provisionnement est une suite d’étapes bash qui tournent en root, s’arrêtent à la première erreur et peuvent être relancées sans risque. Si une étape échoue, corrigez la cause et choisissez Réessayer : un serveur qui existe déjà chez le fournisseur n’est pas créé deux fois, et les étapes terminées sont sautées.
Chaque serveur reçoit la même base, quel que soit son type. Puis les logiciels de son type sont installés : Nginx optimisé avec gzip et une limite de requête de 64 Mo, PHP-FPM avec OPcache et des extensions comme intl, gd, imagick et redis, Node.js 22, votre base de données réglée en UTC, Redis, Memcached, Meilisearch et Supervisor, selon le rôle.
- Un utilisateur système
vimontoavec un mot de passe sudo généré, affiché une seule fois - SSH par clés uniquement ; root peut se connecter avec une clé, jamais avec un mot de passe
- Le pare-feu
ufwqui refuse tout trafic entrant sauf SSH, HTTP et HTTPS - fail2ban et mises à jour de sécurité automatiques quotidiennes
- Un swap de la moitié de la mémoire (1 à 4 Go) et des réglages du noyau
- Un agent de monitoring qui remonte ses mesures chaque minute, sans port ouvert
Après le provisionnement
Gérez le serveur sans vous y connecter
Versions de PHP
Installez PHP 8.1 à 8.5 côte à côte, choisissez la version par défaut en ligne de commande et pour les nouveaux sites, réglez mémoire, uploads et processus PHP-FPM, et appliquez les versions correctives.
Processus
Faites tourner queue workers, Horizon ou une app Node.js sous Supervisor, jusqu’à 64 copies, avec statut en direct, boutons de redémarrage et les 300 dernières lignes de log.
Planificateur
Des tâches cron avec l’utilisateur système ou root, chaque minute, chaque nuit ou selon une expression personnalisée, chacune dans son propre fichier de
/etc/cron.d, avec Exécuter maintenant et un log.Services
Voyez si Nginx, PHP-FPM, la base de données, Redis et Supervisor tournent, redémarrez-les ou rechargez-les, ou redémarrez le serveur entier.
Terminal dans le navigateur
Un shell SSH complet dans le navigateur, avec l’utilisateur système ou root, via un ticket à usage unique. Les sessions sont journalisées, les frappes au clavier jamais.
Transferts de serveurs
Cédez un serveur avec ses sites et ses bases de données à une autre organisation par e-mail. Anciennes clés, mot de passe sudo et URL de déploiement sont remplacés à l’acceptation.
Chaque serveur en un coup d’œil
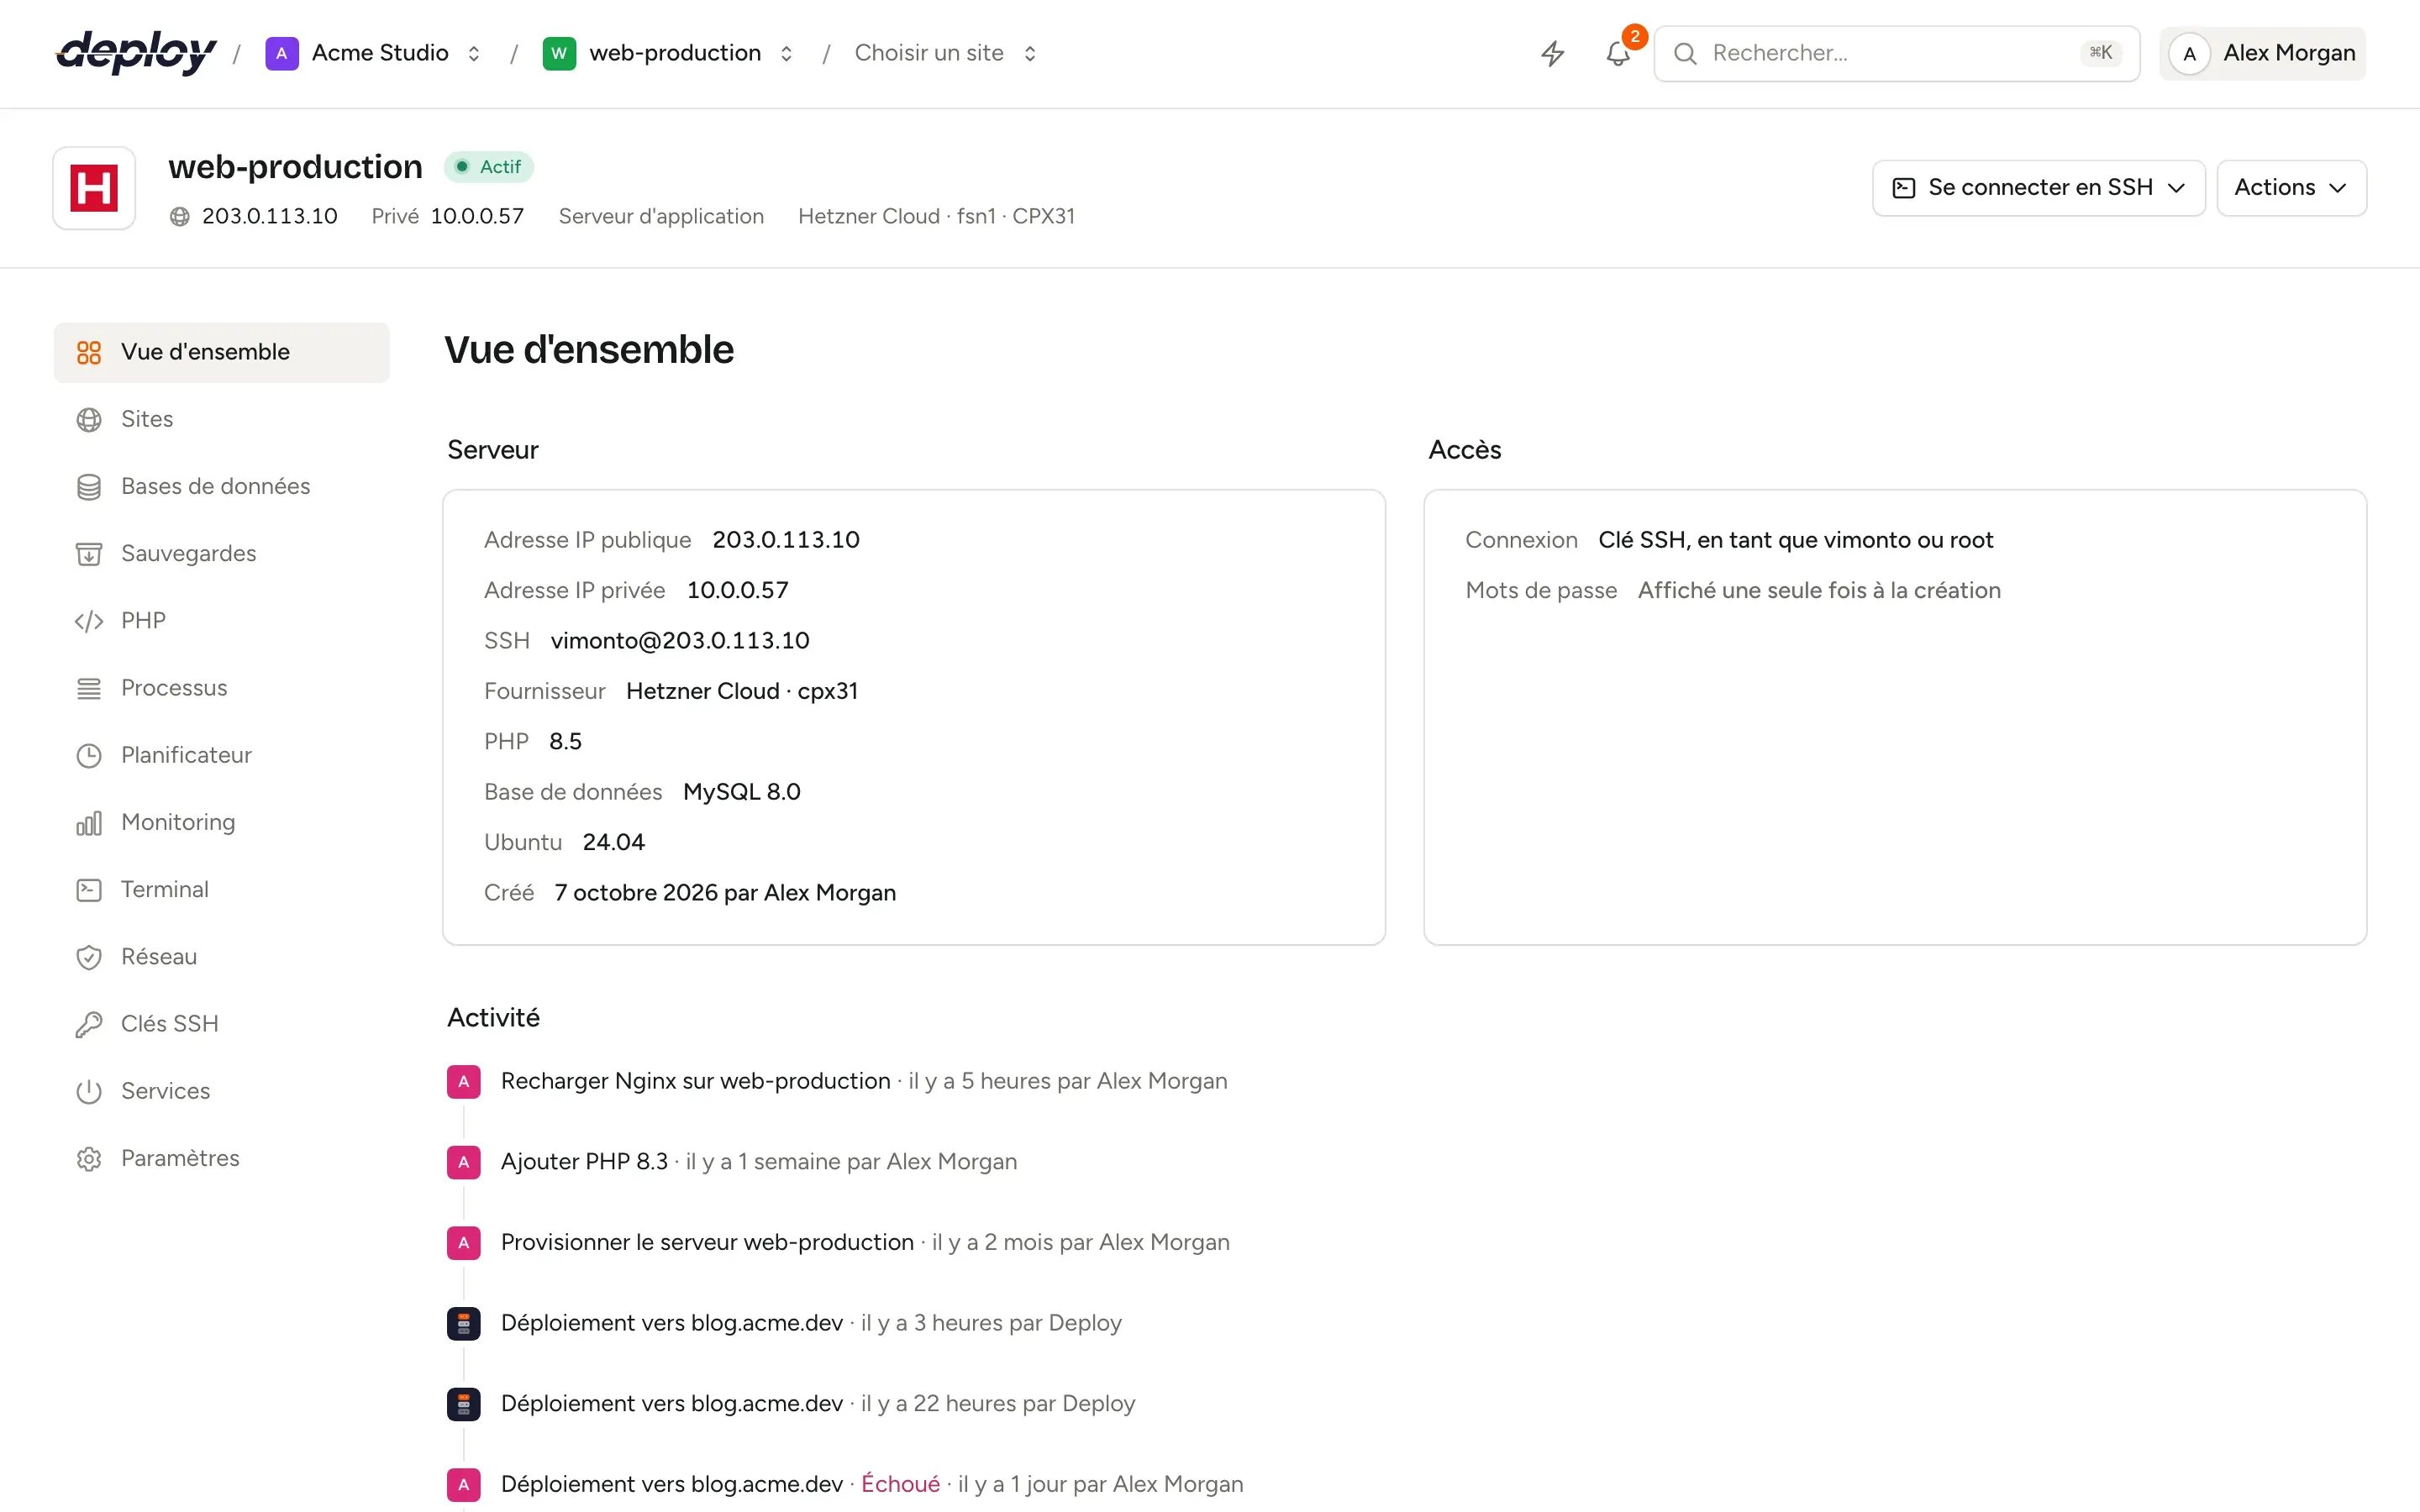
La vue d’ensemble affiche l’adresse publique et privée, la connexion SSH, le fournisseur et la taille, les versions de PHP et de la base de données, et une chronologie de tout ce qui a été fait sur le serveur. La barre latérale ne liste que les pages utiles à son type.
Apportez un serveur que vous avez déjà
Tout VPS ou serveur dédié sous Ubuntu 24.04 ou 26.04 avec une adresse IP publique fonctionne, chez n’importe quel hébergeur. Saisissez son adresse et son port SSH, lancez une seule commande curl en root, et il est provisionné exactement comme un serveur créé chez un fournisseur cloud : mêmes logiciels, même sécurité, mêmes pages.
Le script de connexion ajoute uniquement la clé publique du serveur pour root, puis rappelle Vimonto Deploy. Derrière un NAT, le port SSH saisi et le port sur lequel écoute sshd sont tous deux autorisés : Vimonto Deploy ne s’enferme jamais dehors.
Questions sur les serveurs
Quels fournisseurs cloud peuvent créer des serveurs ?
Hetzner Cloud, DigitalOcean, Vultr, Akamai (Linode), Amazon Web Services (EC2) et Google Cloud (Compute Engine). Connectez un jeton d’API (une clé d’accès pour AWS, une clé de compte de service pour Google Cloud), ou OAuth pour DigitalOcean et Akamai lorsqu’il est configuré. Tout autre fournisseur fonctionne via un VPS personnalisé. Voir les fournisseurs cloud.
Combien de temps faut-il pour configurer un serveur ?
Généralement 5 à 15 minutes entre Créer le serveur et un serveur actif. La mise à jour d’Ubuntu et l’installation de la base de données prennent l’essentiel de ce temps.
Facturez-vous par serveur ?
Non. Votre fournisseur facture le serveur sur votre propre compte, à son prix habituel. Vimonto Deploy coûte un seul prix par organisation ; voir les tarifs.
Que deviennent mes serveurs si j’arrête d’utiliser Vimonto Deploy ?
Ils continuent de tourner. Ce sont des machines Ubuntu ordinaires dans votre propre compte, et vos sites continuent de fonctionner sans Vimonto Deploy.
Puis-je me connecter avec mon propre client SSH ?
Oui. Ajoutez votre clé publique à votre compte ou à l’organisation et connectez-vous en tant que vimonto ou root. Les connexions par mot de passe sont désactivées.
Vimonto Deploy modifie-t-il mon serveur après le provisionnement ?
Seulement quand vous ou un déploiement faites une modification, en plus des mises à jour de sécurité automatiques d’Ubuntu et de deux tâches planifiées par défaut : la mise à jour de Composer chaque nuit et le nettoyage hebdomadaire des paquets inutilisés.
Pages associées
- DéploiementsDes versions sans interruption, le déploiement à chaque push, des URL de déploiement pour la CI et le rollback en un clic.
- MonitoringMétriques serveur chaque minute, contrôles de disponibilité, alertes par e-mail et heartbeats pour les tâches planifiées.
- Fournisseurs cloudCréez des serveurs chez Hetzner, DigitalOcean, Vultr, Akamai, AWS ou Google Cloud, ou connectez n’importe quel VPS Ubuntu.
Votre prochain déploiement pourrait être en ligne avant que votre café ne refroidisse.
Créez une organisation, connectez un serveur et poussez. C'est tout.