Sites et domaines
Des domaines qui se configurent seuls, des certificats qui se renouvellent seuls
Créez un site à partir d’un préréglage de framework : il est en ligne sur une adresse on-deploy.link gratuite, en HTTPS, en quelques minutes. Ajoutez votre propre domaine quand vous êtes prêt : avec un compte DNS connecté, les enregistrements et le certificat suivent tout seuls.
Frameworks
Partez d’un préréglage qui connaît votre framework
Chaque préréglage définit le runtime, le répertoire web, la commande de build et un script de déploiement adapté. Modifiez tout cela sous **Paramètres avancés**.
Laravel et Statamic
PHP-FPM derrière Nginx, un
Hébergement Laravelstorage/partagé, un.envde production avec la base de données remplie, des queue workers et le planificateur.Symfony et PHP natif
Toute app PHP avec un
Hébergement PHPindex.php, avec les paquets Composer installés à chaque déploiement.WordPress et phpMyAdmin
Aucun dépôt nécessaire : la dernière version est téléchargée et configurée, avec une base de données et de nouvelles clés de sécurité.
Hébergement WordPressNext.js et Nuxt
Votre app tourne comme un processus sur un port local libre à partir de 3000, et Nginx lui transmet les requêtes, WebSocket compris.
Hébergement Next.jsSites statiques
Du HTML, ou un frontend compilé en fichiers avec Vite ou Astro. Choisissez npm, yarn, pnpm ou bun pour le build.
Monorepos
Pointez le répertoire racine du site vers un dossier comme
/backend; le script de déploiement, le.envet le répertoire web suivent.
Créer un site
Ce qui se passe après avoir cliqué sur Créer le site
- 1
Mise en place
L’enregistrement DNS de l’adresse générée, la base de données et son propre utilisateur, les répertoires du site, le
.envet la configuration Nginx sont créés. - 2
Liaison
Avec un dépôt GitHub, GitLab ou Bitbucket, une deploy key en lecture seule et un webhook de push sont ajoutés pour vous.
- 3
Déploiement
Le premier déploiement clone votre branche, exécute le script de déploiement et met la version en ligne.
- 4
HTTPS
Dès que le nom pointe vers le serveur, un certificat Let’s Encrypt gratuit est demandé et le site passe en HTTPS.
Domaines et DNS
Votre domaine, configuré pour vous
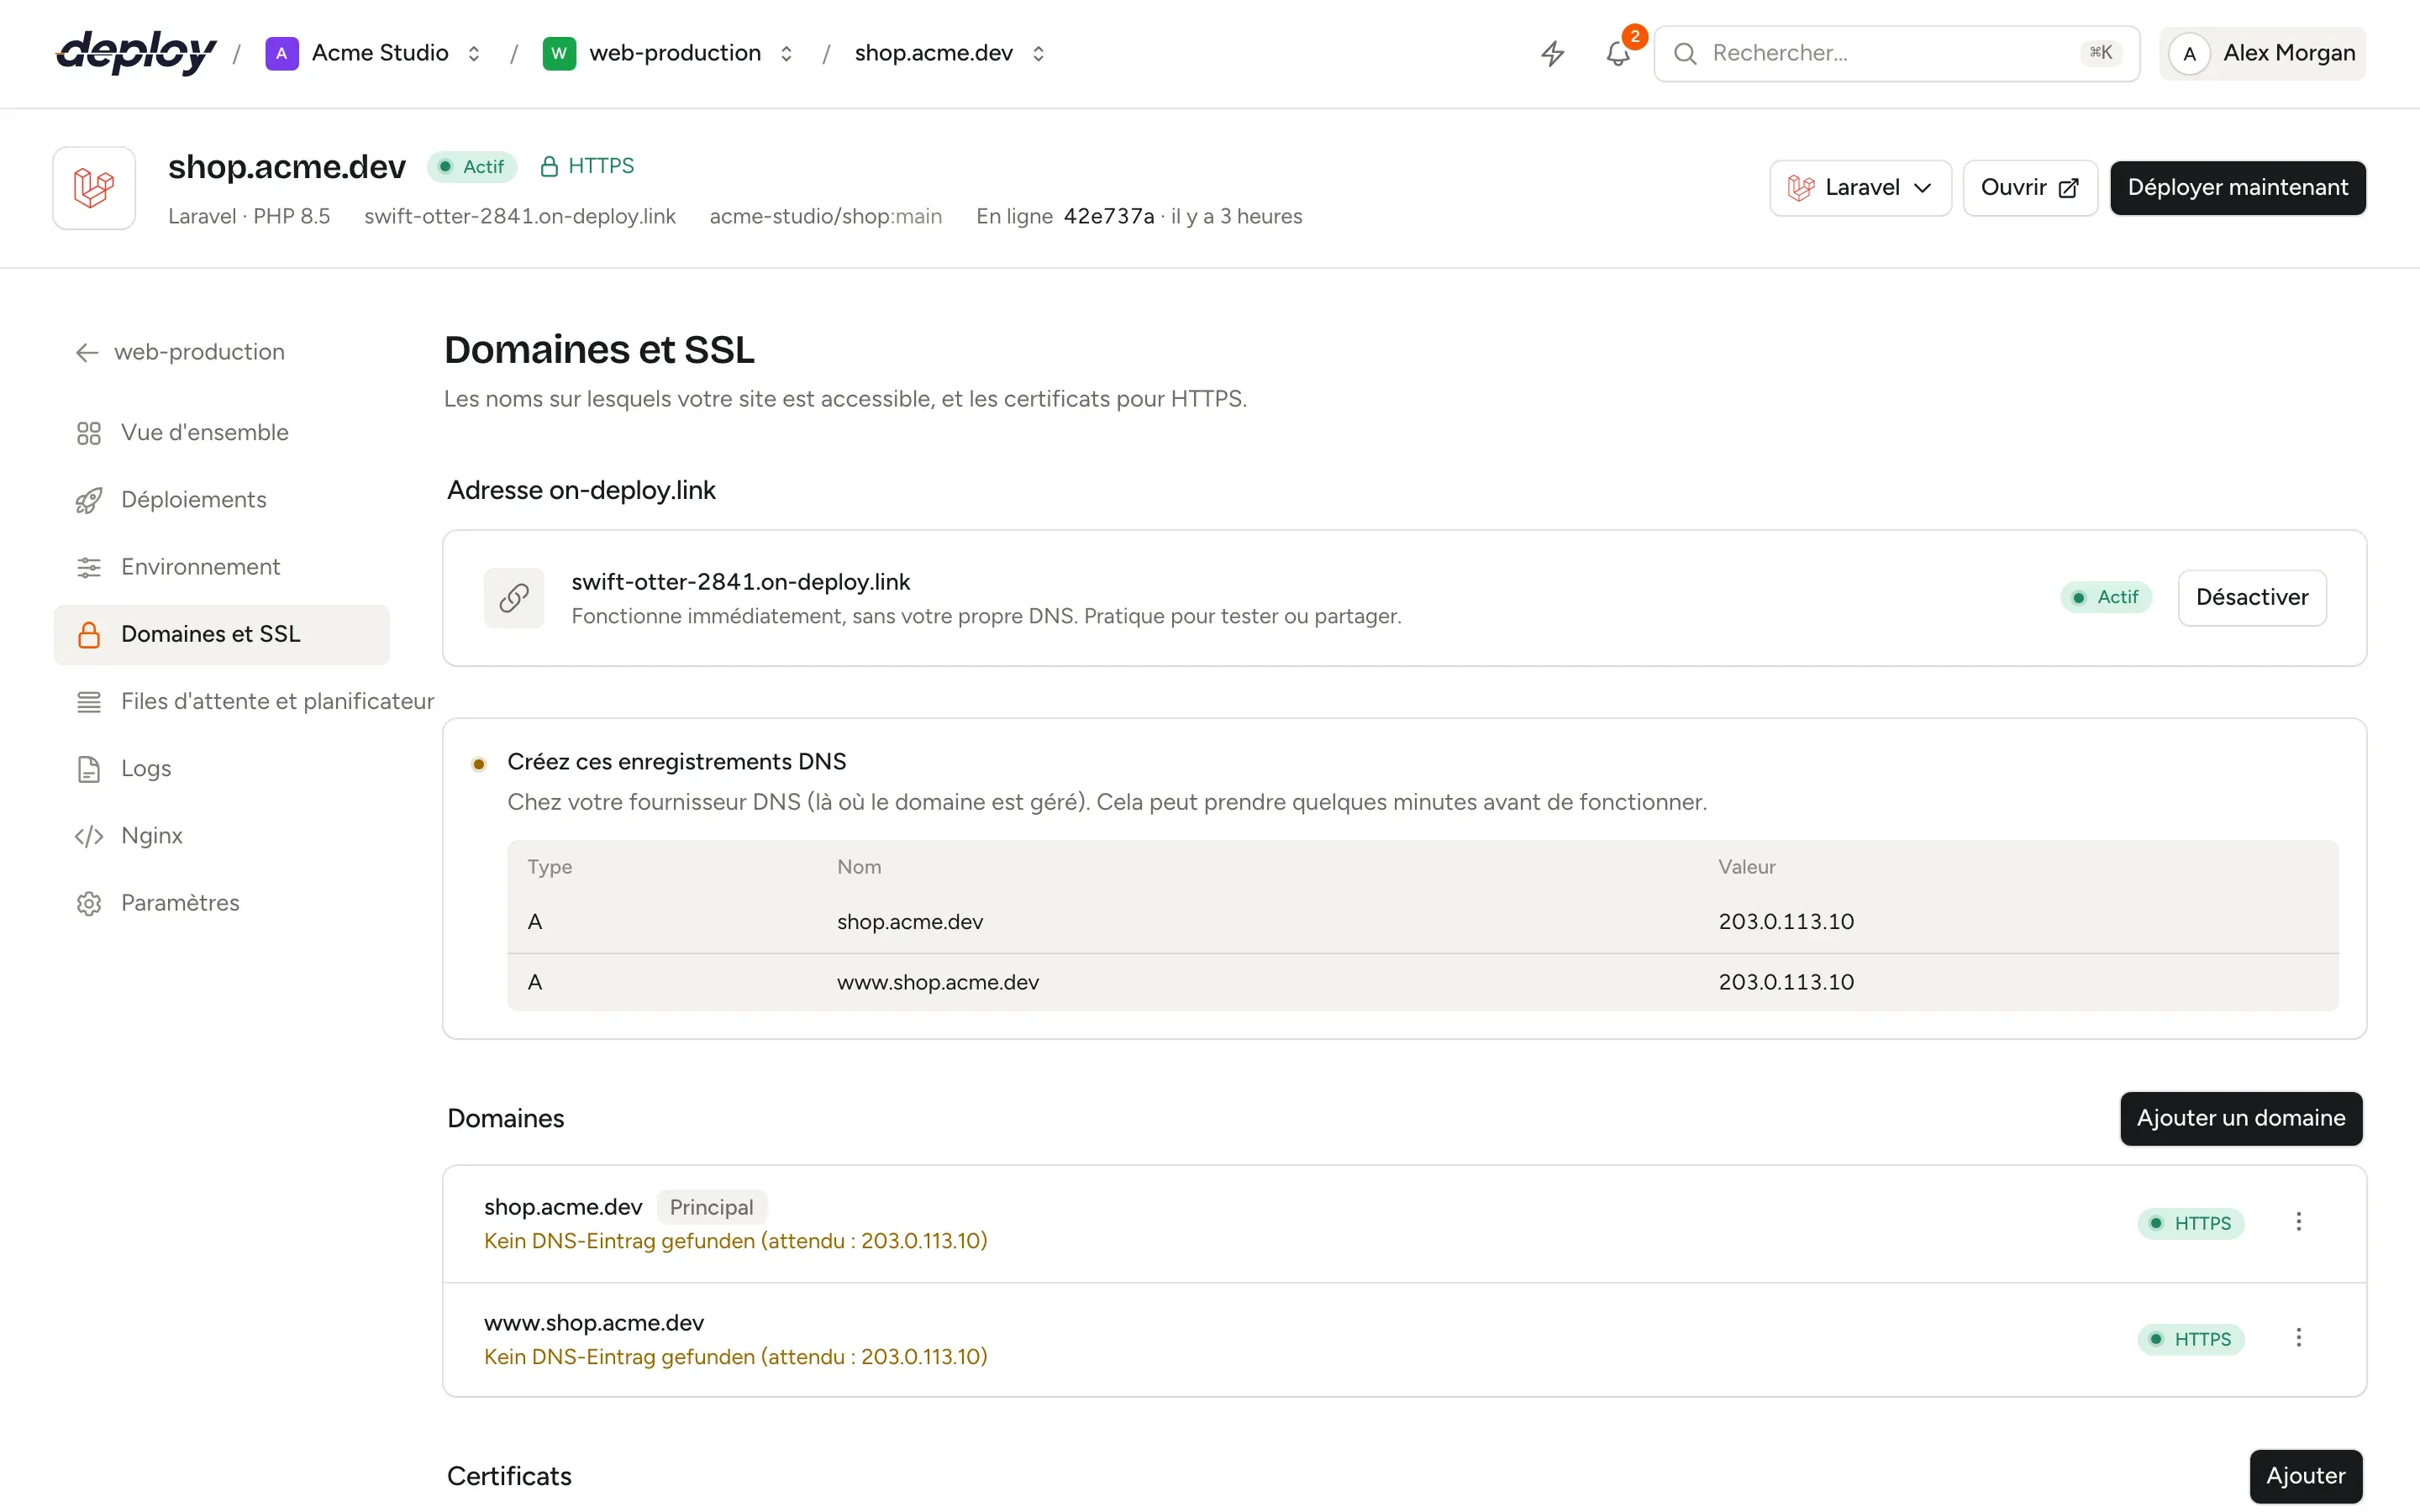
Chaque site peut recevoir une adresse gratuite comme kalme-rivier-4821.on-deploy.link. Elle fonctionne immédiatement, sans DNS de votre côté : vous pouvez tester et partager un site avant sa mise en ligne.
Quand vous ajoutez votre propre domaine, Vimonto Deploy le recherche en direct dans vos comptes Hetzner Cloud, DigitalOcean, Vultr, Akamai, AWS (Route 53), Google Cloud DNS et Cloudflare connectés. Si l’un d’eux gère la zone, il affiche les enregistrements qu’il va créer : un enregistrement A pour le domaine, un CNAME pour www. et un enregistrement A pour *. avec les wildcards. Chacun est marqué Nouveau, Déjà correct ou Modifications, et rien d’existant ne change tant que vous n’avez pas coché Modifier ces enregistrements.
Le domaine n’est encore dans aucun de vos comptes ? Ajoutez la zone à l’un d’eux depuis la même fenêtre ; les serveurs de noms à définir chez votre registraire figurent dans la sortie de la tâche. Les enregistrements créés par Vimonto Deploy sont mémorisés, et seuls ceux-là sont supprimés quand vous supprimez le domaine ou le site.
- Autant d’alias que vous voulez par site, chacun avec ses propres options
- Redirections permanentes depuis ou vers
www., en conservant chemin et paramètres - Sous-domaines wildcard servis par Nginx
- Chez Cloudflare, les enregistrements sont créés en DNS only, pour que le HTTPS fonctionne
Chaque domaine avec son statut DNS et HTTPS
La page Domaines et SSL affiche l’adresse générée, les enregistrements à créer si vous gérez le DNS vous-même, si chaque domaine pointe vers ce serveur, et quels noms figurent sur le certificat actif.
Un HTTPS gratuit qui se renouvelle tout seul
Les certificats Let’s Encrypt sont demandés via le challenge webroot : rien n’a besoin de s’arrêter et la protection par mot de passe ne gêne pas. Une fois émis, Nginx sert du HTTP/2 en TLS 1.2 et 1.3 avec un en-tête HSTS et redirige http:// vers https://. certbot renouvelle le certificat avant son expiration et recharge Nginx.
Vous avez acheté un certificat ? Collez-le avec sa clé privée, créez une demande de signature de certificat pour votre autorité de certification, ou réutilisez un certificat importé sur un autre site, comme un wildcard partagé. Un site peut détenir plusieurs certificats et en sert exactement un : changer se fait en un clic.
Fonctionnalités du site
Les outils de votre framework, un interrupteur chacun
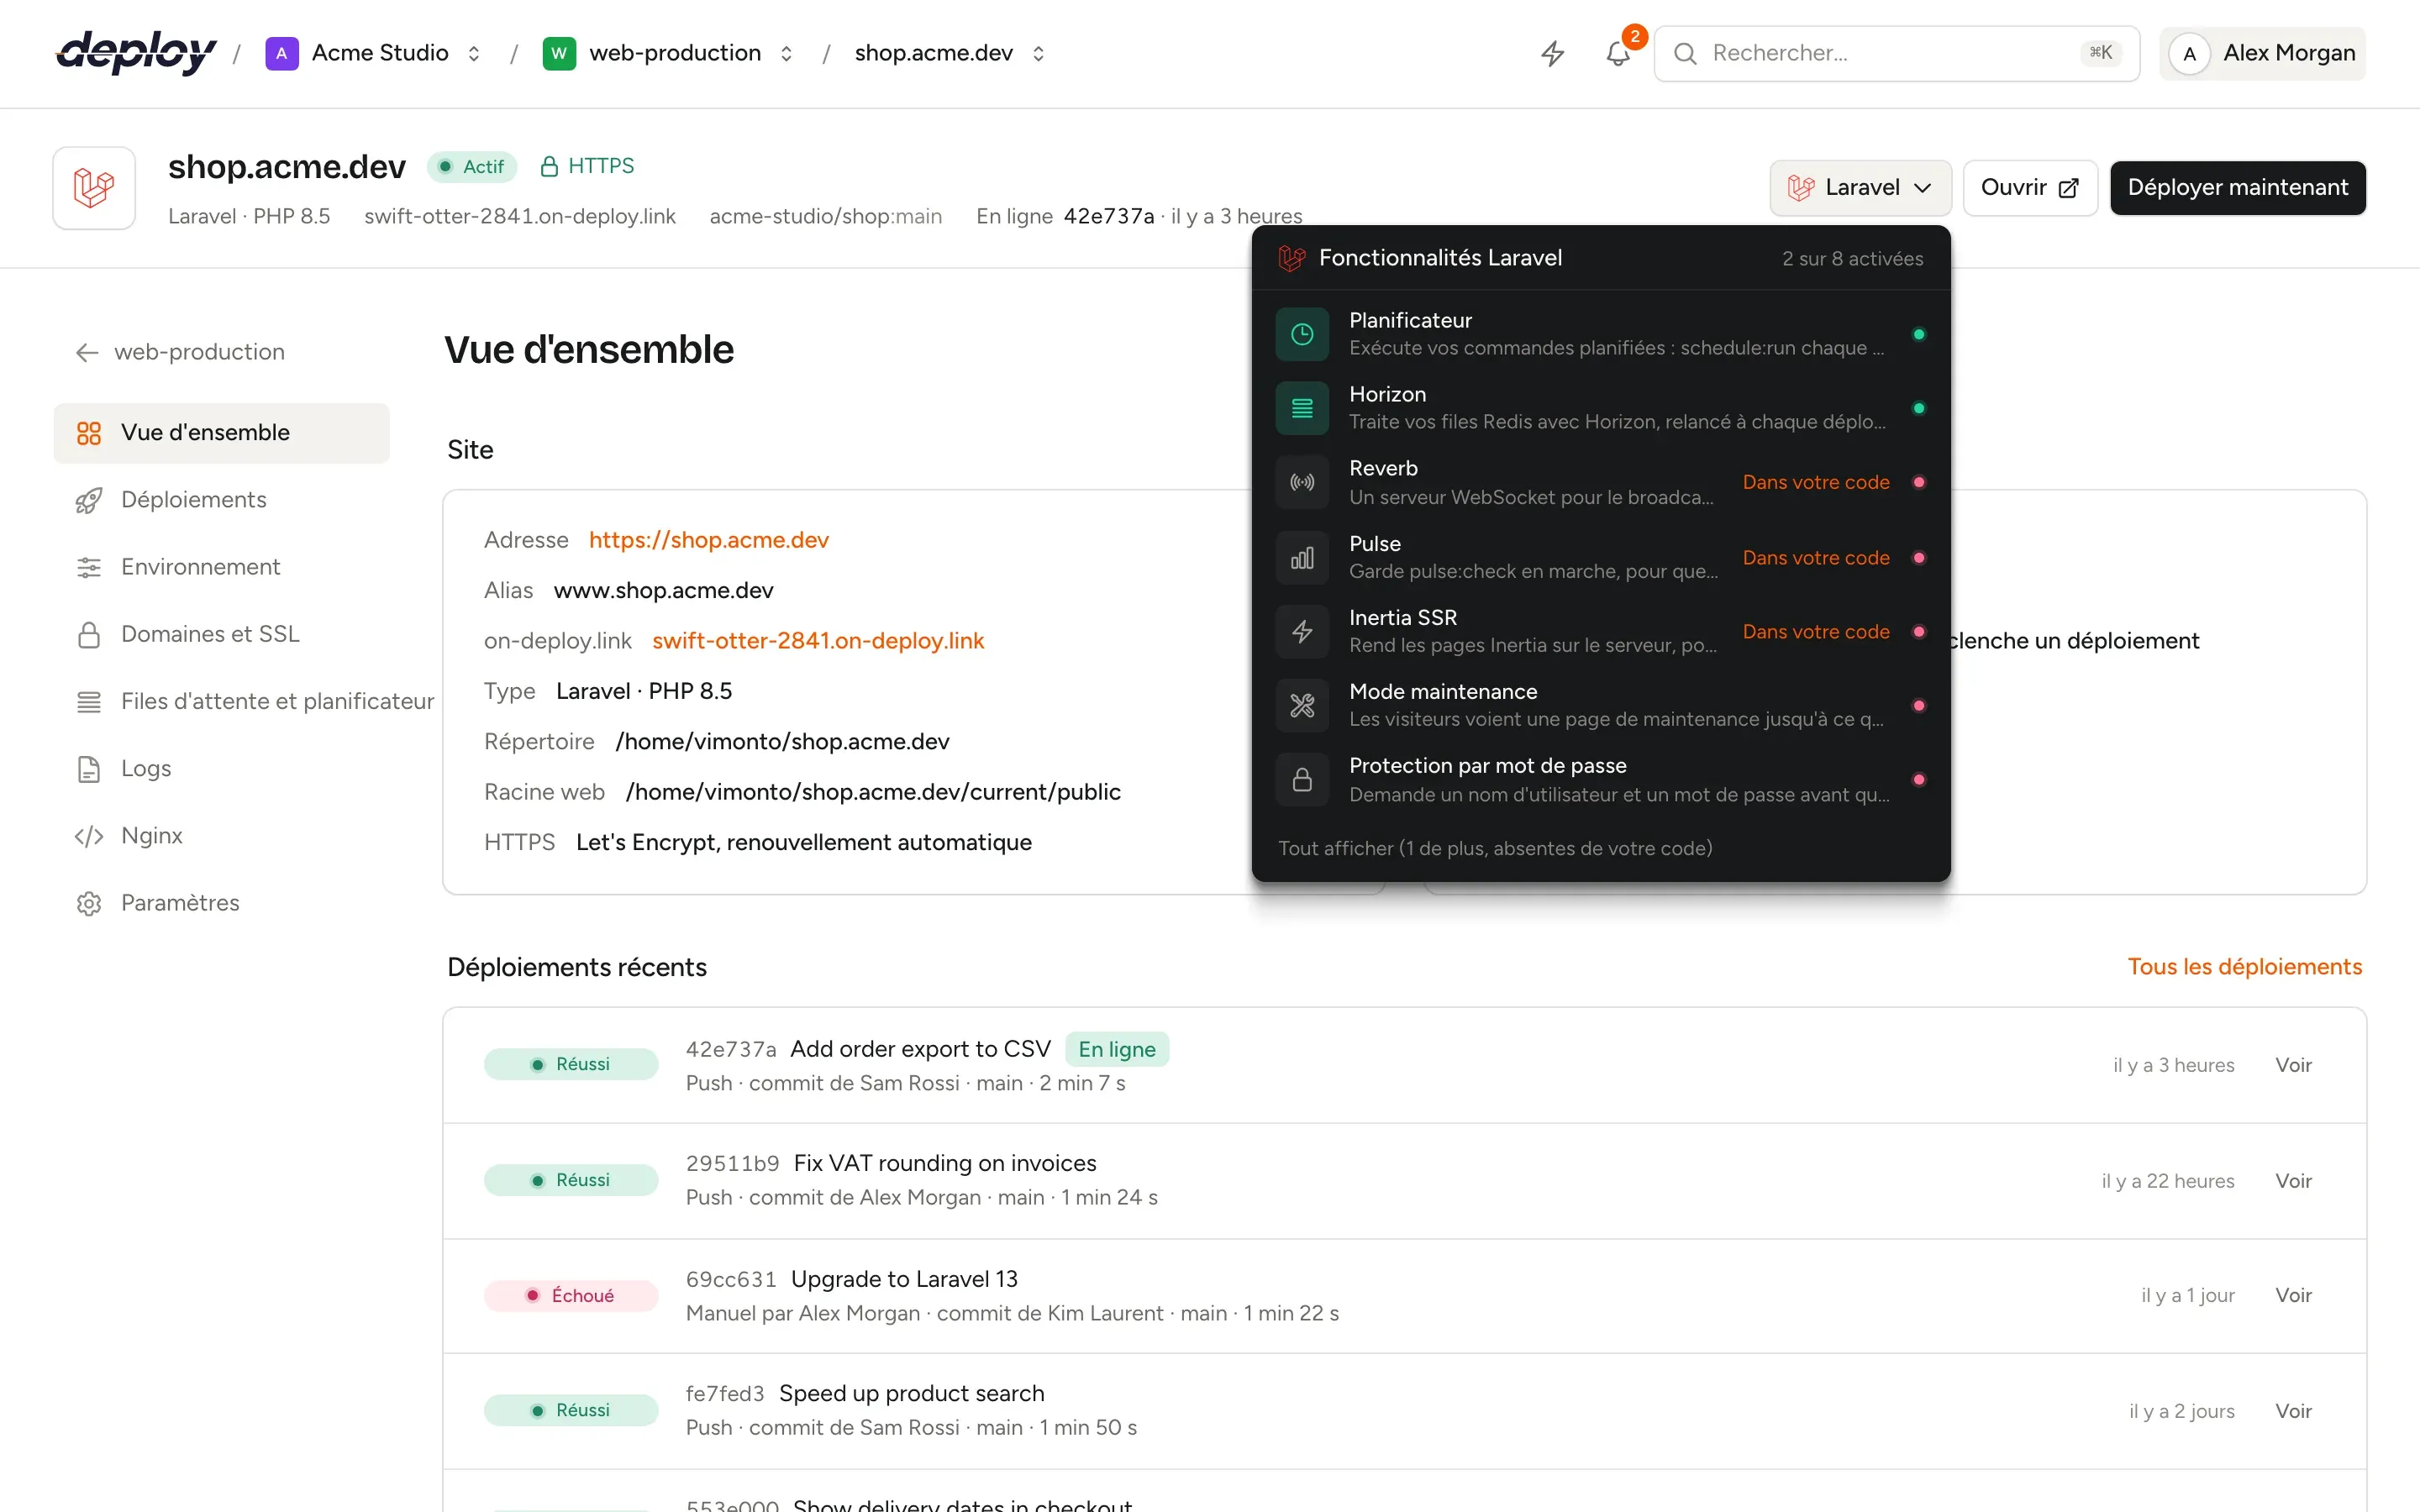
Une fonctionnalité du site écrit le processus Supervisor, l’entrée cron, les directives Nginx et les clés `.env` dont un outil a besoin, vous les montre avant activation, et le redémarre après chaque déploiement. Les fonctionnalités dont le paquet figure dans votre `composer.json` ou `package.json` apparaissent en premier.
Horizon et le planificateur
artisan horizonsous Supervisor avechorizon:terminateaprès chaque déploiement, etschedule:runchaque minute dans la version en ligne.Reverb
Une adresse WebSocket comme
ws.shop.example.com, avec ses règles Nginx, son enregistrement DNS, son certificat et les clésREVERB_*dans.env.Pulse, Nightwatch et Inertia SSR
Le checker Pulse, l’agent Nightwatch et le serveur Inertia SSR maintenus en marche et redémarrés à chaque déploiement.
Symfony Messenger
messenger:consumepour vos transports, de 1 à 20 workers, arrêtés proprement après chaque déploiement.WordPress
Un vrai cron via WP-CLI, l’extension de cache objet Redis, et une sécurisation qui bloque
xmlrpc.phpet le PHP dans les uploads.Maintenance et protection par mot de passe
Le mode maintenance avec un lien de contournement, et l’authentification HTTP basique pour les sites de préproduction et les aperçus.
Activez vos outils depuis l’en-tête du site
Un Nginx lisible, extensible et modifiable sans risque
Chaque site a sa propre configuration Nginx générée, tenue à jour quand les domaines, certificats ou paramètres changent. Pour des en-têtes ou des redirections simples, déposez un fichier .conf dans le dossier d’inclusion du site, comme /etc/nginx/vimonto-conf/site-12/ : il est chargé dans le bloc server du site et conservé à chaque réécriture.
Vous préférez modifier le fichier entier ? La page Nginx teste chaque modification avec nginx -t avant le rechargement. Si Nginx la refuse, la configuration précédente est restaurée et continue de tourner : une faute de frappe ne fait jamais tomber les autres sites du serveur.
- Redirections en 301, 302, 307 ou 308, jusqu’à 100 par site
- Règles de sécurité : authentification basique pour un chemin comme
/admin, jusqu’à 10 utilisateurs par règle - Logs : logs Laravel, Nginx et PHP-FPM avec recherche, filtres et suivi en direct
- Commandes : lancez
php artisan migrate --forceponctuellement, avec l’historique des sorties
Répartition de charge
Répartissez un domaine sur plusieurs serveurs d’application
Placez un serveur load balancer devant deux serveurs d’application ou web ou plus qui font tourner le même site. Choisissez Tourniquet, Moins de connexions ou Hachage IP, donnez à chaque serveur un poids de 1 à 100, et marquez des serveurs de secours qui ne reçoivent du trafic que lorsque les autres sont hors service.
Le trafic passe par le réseau privé quand les serveurs en partagent un. Un serveur qui échoue 3 fois en 10 secondes ne reçoit plus de trafic pendant 10 secondes, et les requêtes échouées sont retentées sur le serveur suivant. Les serveurs d’application font confiance au load balancer, et à lui seul, pour l’adresse IP du visiteur et le HTTPS : votre framework n’a besoin d’aucun réglage de proxy.
Isolation et environnement
Des sites séparés et des réglages protégés
Isolation des sites
Donnez à un site son propre utilisateur Linux, un répertoire personnel illisible par les autres sites et, pour PHP, son propre pool PHP-FPM. Se choisit à la création du site.
.env chiffré
Stocké chiffré et écrit dans
shared/.env, partagé par toutes les versions. Les valeurs restent masquées jusqu’à ce que vous cliquiez sur Afficher, ce qui est consigné dans le journal d’audit.Historique de l’environnement
Chaque
.envenregistré devient une version avec les clés modifiées. Restaurez l’une des 50 dernières en un clic.Cloner un site
Copiez un site avec son dépôt, ses réglages de build, son script de déploiement et ses règles sur le même serveur ou un autre, pour une préproduction ou un déménagement.
Questions sur les sites et les domaines
Ai-je besoin d’un domaine pour créer un site ?
Non. Chaque site peut recevoir une adresse on-deploy.link gratuite qui fonctionne immédiatement, en HTTPS. Ajoutez votre propre domaine quand vous êtes prêt ; l’adresse générée peut être désactivée dès que le site en a un.
Vimonto Deploy peut-il créer mes enregistrements DNS ?
Oui, quand le domaine est géré par un compte Hetzner Cloud, DigitalOcean, Vultr, Akamai, AWS, Google Cloud ou Cloudflare connecté. Il montre exactement ce qui change, puis demande le HTTPS dès que les enregistrements se résolvent. Pour les domaines gérés ailleurs, vous créez vous-même un enregistrement A. Voir les intégrations.
Les certificats SSL sont-ils gratuits ?
Oui. Les certificats Let’s Encrypt sont gratuits, se renouvellent automatiquement et ne coûtent rien de plus dans Vimonto Deploy. Les noms wildcard nécessitent un certificat que vous importez, car Let’s Encrypt ne les émet qu’avec un challenge DNS.
Puis-je héberger plusieurs sites sur un même serveur ?
Oui, autant que les ressources du serveur le permettent. Chaque site a sa propre configuration Nginx et son propre répertoire, et avec l’isolation, son propre utilisateur Linux et son pool PHP-FPM.
Puis-je changer le framework d’un site plus tard ?
Non, le préréglage se choisit à la création. La version de PHP, le répertoire web, le port Node.js et les déploiements sans interruption se modifient dans les paramètres du site, et le script de déploiement sur la page Déploiements.
Pages associées
- DéploiementsDes versions sans interruption, le déploiement à chaque push, des URL de déploiement pour la CI et le rollback en un clic.
- IntégrationsFournisseurs cloud et DNS, hébergeurs Git et stockage compatible S3, connectés une fois par organisation.
- LaravelDes déploiements Laravel sans interruption, avec Horizon, Reverb, Pulse, les queues et le planificateur à portée d’interrupteur.
Votre prochain déploiement pourrait être en ligne avant que votre café ne refroidisse.
Créez une organisation, connectez un serveur et poussez. C'est tout.